



Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалистам CyberArk Labs удалось обнаружить уязвимость класса Local File Inclusion (LFI) в плагине Kibana для Elasticsearch. Бреши LFI позволяют атакующим получить данные из локального файла или выполнить его, это довольно распространенный способ взлома веб-приложений.

Обычно такого рода уязвимости используются для раскрытия конфиденциальной информации. Однако в некоторых случаях — например, в этом — этот вектор позволяет злоумышленникам выполнить код на сервере.

Обнаруженная CyberArk Labs уязвимость получила идентификатор CVE-2018-17246. В процессе ее поиска команда экспертов использовала инструмент Burp Suite от PortSwigger для прощупывания потенциальной поверхности атаки.

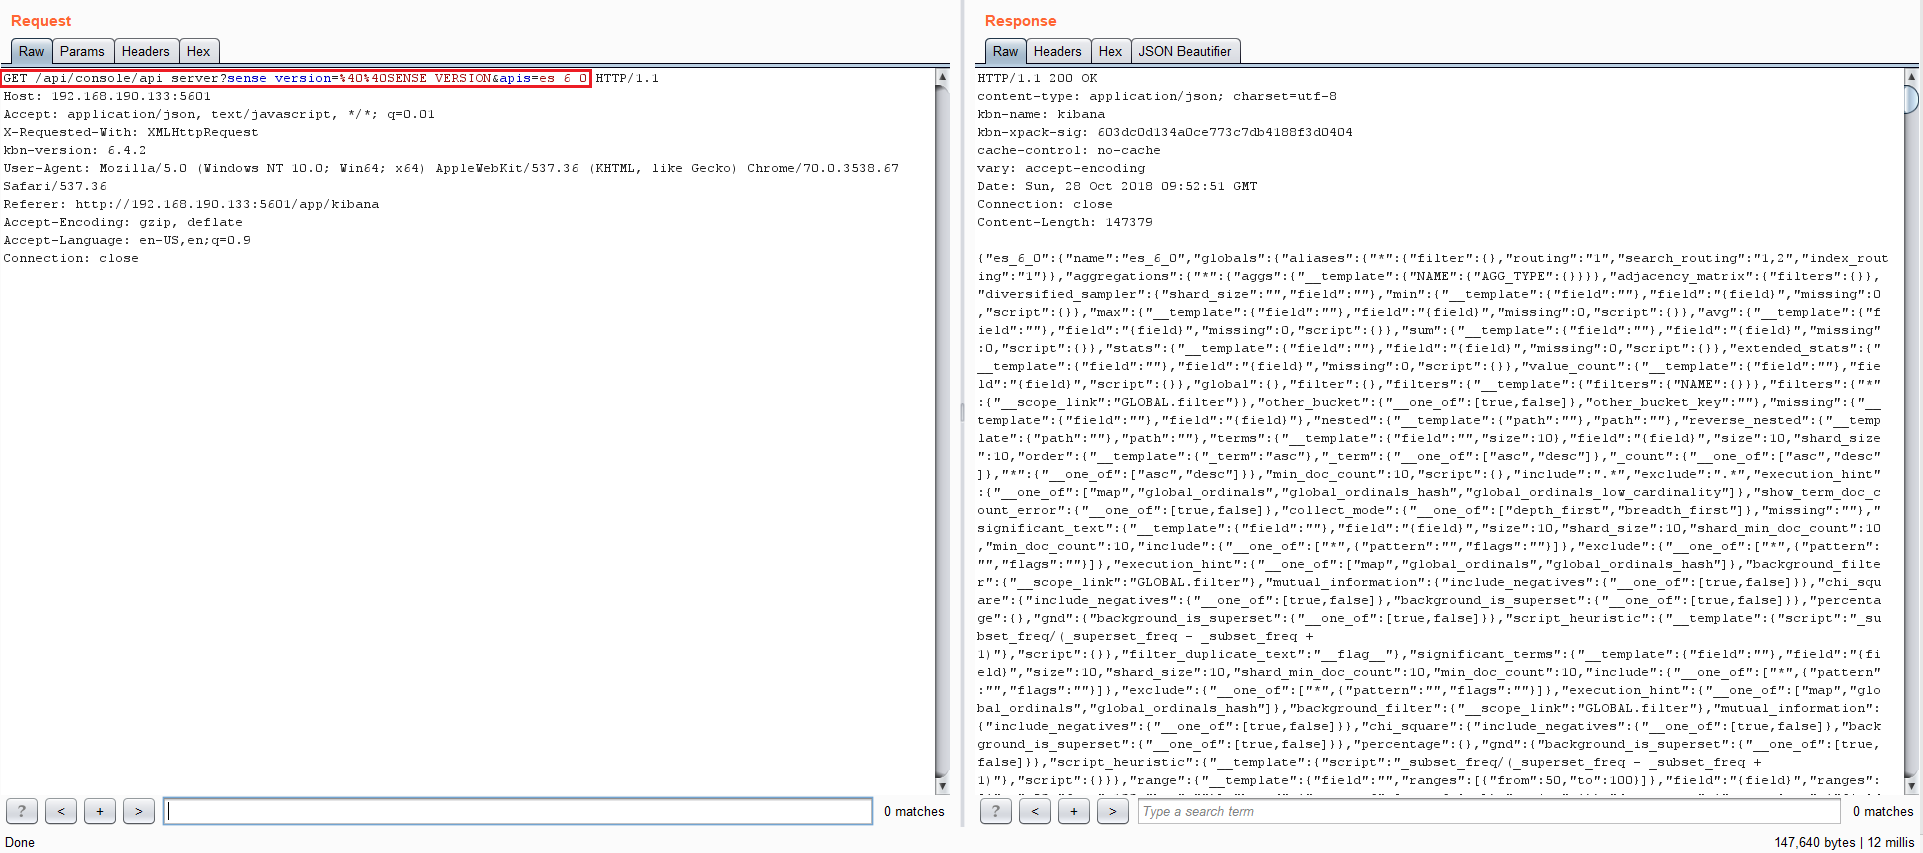
Среди горы информации эксперты обнаружили один HTTP-запрос, который привлек их внимание:

Запрос этот был интересен тем, что в нем содержалась отсылка к API консоли сервера. Исследователи поняли, что некоторыми функциями API можно манипулировать, или даже создать собственные функции.

Также специалистов заинтересовал кусок «es_6_0» — что это? Возможно, версия какого-либо программного обеспечения, которую можно пробить эксплойтом. Чтобы узнать это, эксперты начали слать множество запросов и смотреть, что они получают в ответ.

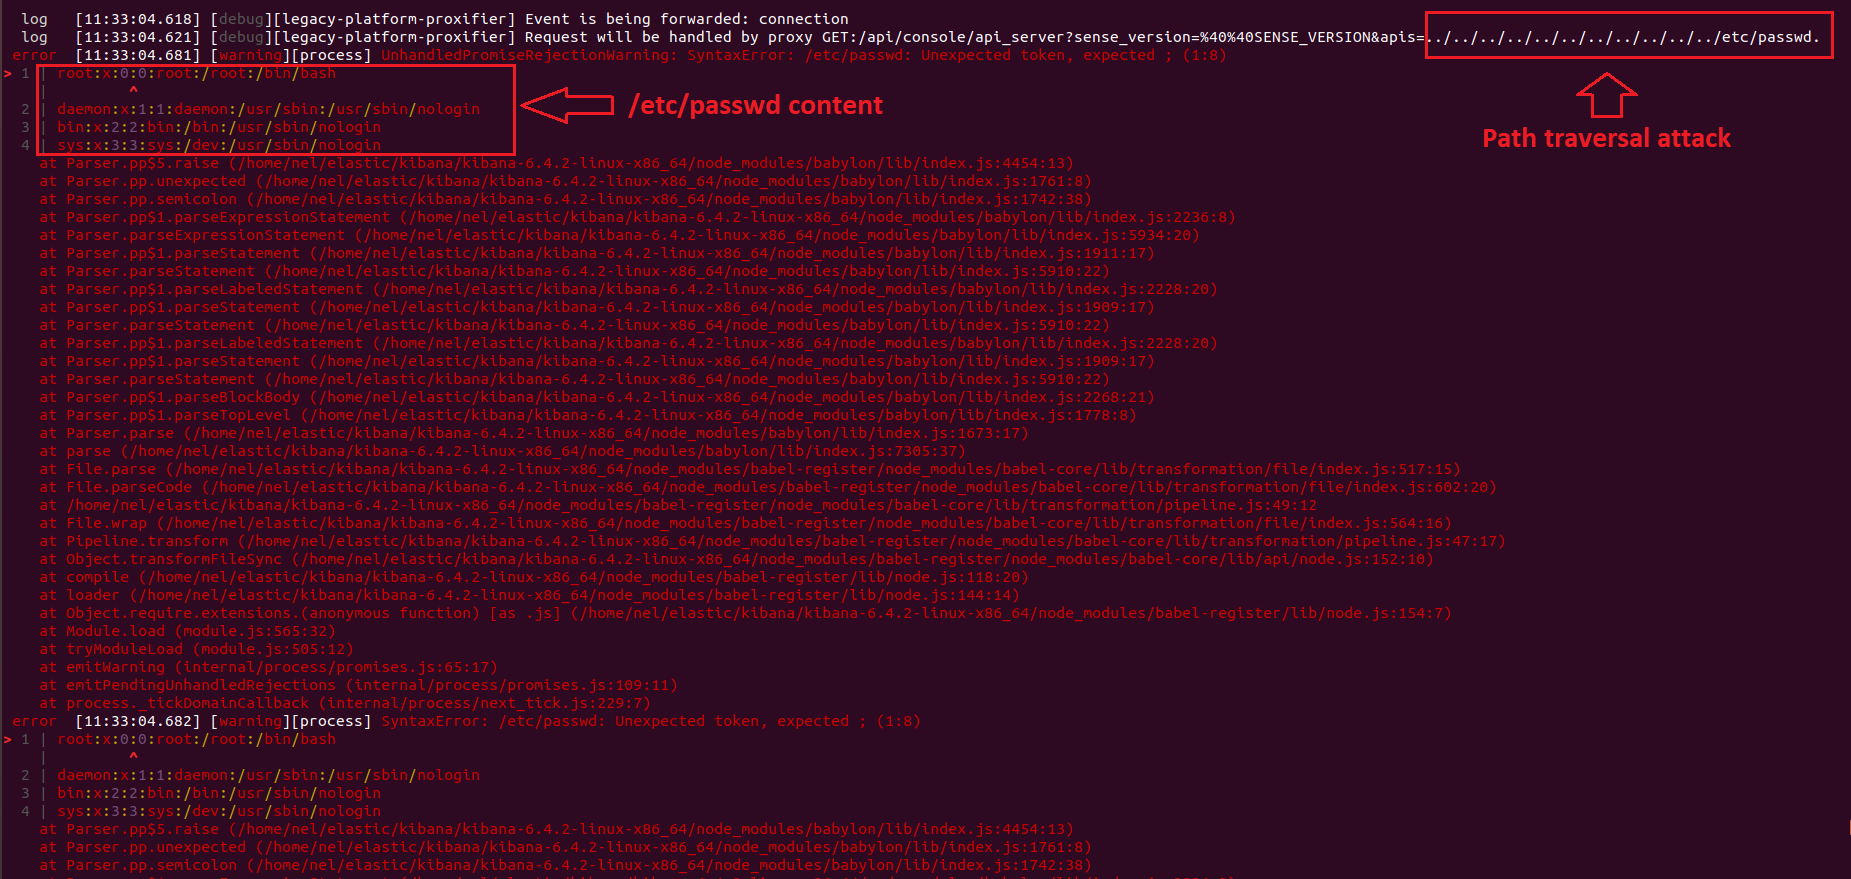
И тут один из запросов насторожил CyberArk Labs:

Так специалисты пришли к выводу, что они могут использовать атаку вида path traversal, чтобы получить доступ к некоторым локальным файлам системы.

CyberArk Labs передала разработчикам сведения об этой уязвимости, что позволило им быстро принять меры и выпустить патч.

С полным разбором этого бага можно ознакомиться в отчете CyberArk Labs по этой ссылке.

Подпишитесь на новости

Тарифы от 250 руб.: какие ограничения обсуждают для виртуальных операторов

Дешёвая связь от банковских экосистем может стать менее дешёвой. Минцифры прорабатывает изменение условий работы виртуальных операторов — MVNO. Среди обсуждаемых мер есть минимальный тариф для абонентов в 250 рублей и повышение ставки отчислений в резерв универсального обслуживания до 4%.

О предложениях сообщил «Коммерсантъ» со ссылкой на источники телеком-рынка. В министерстве подчеркнули, что конкретные механизмы ещё прорабатываются.

Также обсуждаются запрет на обслуживание критической информационной инфраструктуры и ограничение работы MVNO с двумя инфраструктурными операторами в одном регионе.

Позиция Минцифры: банковские экосистемы компенсируют клиентам расходы на связь, позволяя своим операторам предлагать тарифы по себестоимости или ниже рынка. Абонентам выгодно, но переход клиентов может сокращать доходы базовых операторов и возможности инвестировать в сети.

В «Т-Мобайле» возражают: ограничения увеличат стоимость связи и затормозят инновации. Компания напоминает, что MVNO уже оплачивают аренду мощностей и делают отчисления в резерв. В «Газпромбанк Мобайле» также предупредили о снижении гибкости бизнеса.

«Вымпелком», «МегаФон» и МТС в целом поддерживают изменение модели, ссылаясь на необходимость финансировать инфраструктуру.

RSS: Новости на портале Anti-Malware.ru