


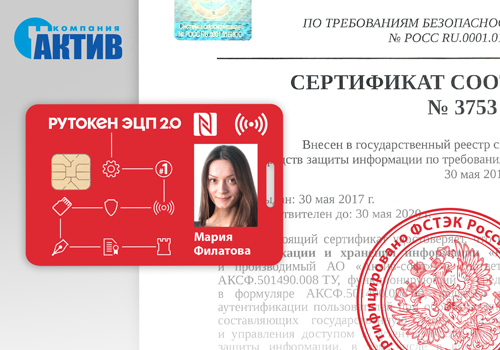

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Компания «Актив», российский разработчик и производитель программно-аппаратных средств информационной безопасности, объявила о сертификации смарт-карт Рутокен ЭЦП 2.0 в составе ПАК Рутокен версии 4 во ФСТЭК России. Сертификат соответствия ФСТЭК № 3753 был переоформлен в октябре 2018 года.

Сертификат подтверждает, что программно-аппаратный комплекс «Рутокен», разработанный компанией «Актив», является программно-техническим средством аутентификации пользователей при обработке информации, не содержащей сведений, составляющих государственную тайну. ПАК «Рутокен» реализует функции аутентификации и управления доступом к аутентификационной информации и настройкам СЗИ, в том числе в виртуальной инфраструктуре.

Сертификация прошла в соответствии с требованиями технических условий и руководящих документов по четвертому уровню контроля отсутствия недекларированных возможностей (НДВ 4).

Обновленный сертификат теперь действителен для смарт-карт Рутокен ЭЦП 2.0. Напоминаем, что смарт-карты Рутокен ЭЦП 2.0 соответствуют требованиям ФСБ России к шифровальным (криптографическим) средствам класса КС1, КС2 и требованиям к средствам электронной подписи (сертификат №СФ/124-3499 ФСБ РФ).

Cмарт-карты Рутокен ЭЦП 2.0 могут использоваться для строгой двухфакторной аутентификации, криптографической защиты информации и для электронной подписи. Устройства поддерживают новые российские алгоритмы ГОСТ Р 34.10-2012, ГОСТ Р 34.11-2012 с длиной ключа 256 и 512 бит, а также схемы выработки сессионного ключа (RFC 7836). Устройства обеспечивают высокую скорость выполнения криптографических операций. Срок действия закрытых ключей и ключей электронной подписи составляет 3 года.

В 2018 году компания «Актив» успешно реализовала несколько крупных проектов по внедрению смарт-карт. Почему заказчики выбирают смарт-карты? Удобный формат, надежность и безопасность являются одними из основных преимуществ устройств. Одна смарт-карта объединяет в себе функциональность нескольких карт и пропусков. На смарт-карту можно нанести любую визуальную информацию (слова, иллюстрации). В ряде систем, где предусмотрен доступ в помещения, использование комбинированных смарт-карт удобнее, т.к. они лучше работают с ридерами.

«Благодаря продуманной политике сертификации решений нашей компании мы можем предложить корпоративному сектору смарт-карты Рутокен, сочетающие в себе широкие функциональные возможности и высокую степень безопасности. Смарт-карты Рутокен совместимы со всеми распространенными решениями на рынке информационной безопасности, также как и USB-токены семейства Рутокен ЭЦП. “На борту” устройств установлена собственная карточная операционная система Рутокен, включенная в единый реестр отечественного ПО», - говорит Дмитрий Горелов, коммерческий директор компании «Актив».

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru