



Старые версии macOS и iOS содержат баг, позволяющий подделать домены

Старые версии macOS и iOS содержат баг, позволяющий подделать домены

Старые версии macOS и iOS содержат баг, позволяющий подделать домены

Исследователь из Tencent Security Xuanwu Lab описал интересный баг, который встречается в прошлых версиях операционных систем от Apple. Этот недочет позволяет злоумышленнику замаскировать вредоносный сайт под ресурс, в доменном имени которого присутствует латинская буква «d».

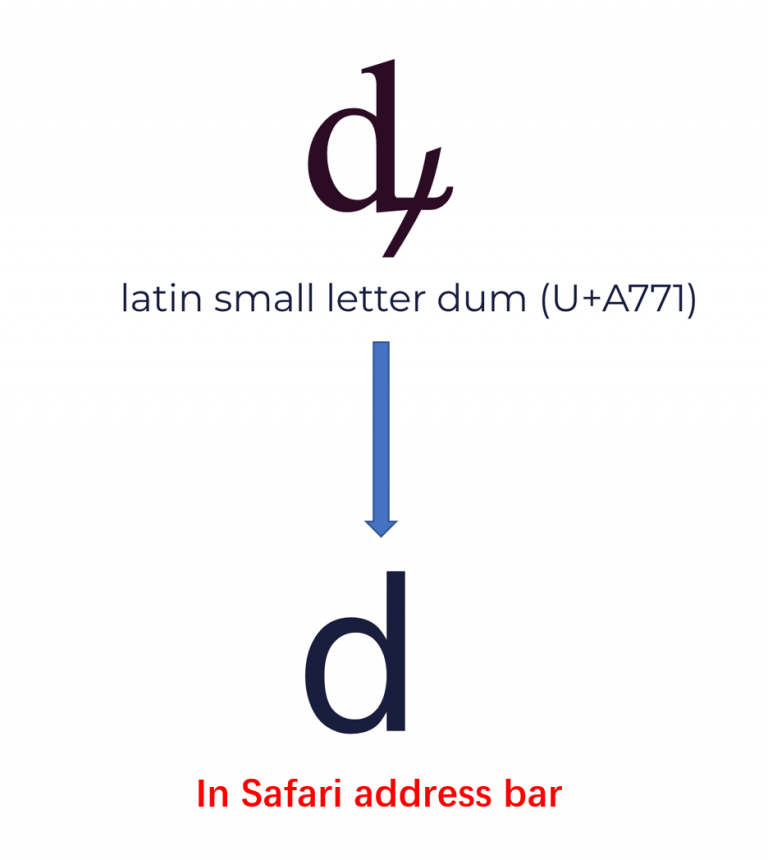
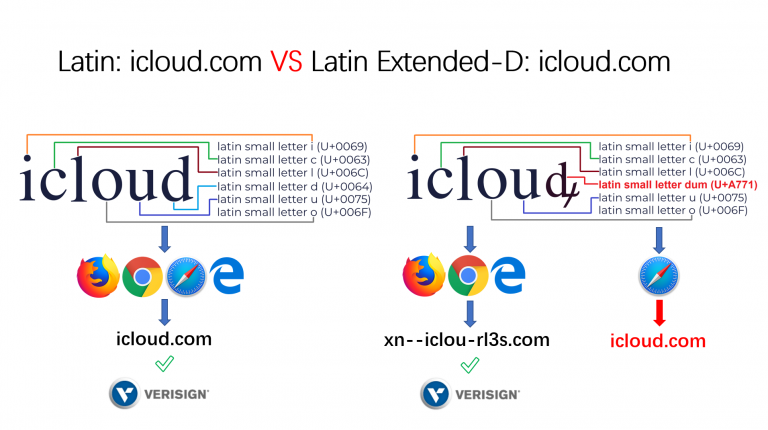
Уязвимость получила идентификатор CVE-2018-4277, она завязана на схожести латинской буквы dum (U+A771) с маленькой буквой D (U+0064). Согласно стандарту Unicode у (U+A771) должен быть небольшой апостроф после d, но в продуктах Apple он просто игнорируется.

Чтобы доказать наличие вектора атаки, эксперт зарегистрировал доменное имя icloud.com (последняя буква d на самом деле являлась U+A771). После этого специалист зарегистрировал SSL-сертификат, так его метод станет еще более правдоподобен.

«На данном этапе мы видим, что весь процесс спуфинга вполне реален. Следовательно, атакующий может подделать все домены, содержащие букву ‘d’», — пишет исследователь.

Эксперт приводит список популярных ресурсов, содержащих в доменном имени эту букву:

  • linkedin.com
  • baidu.com
  • jd.com
  • adobe.com
  • wordpress.com
  • dropbox.com
  • godaddy.com
  • reddit.com

Уязвимы следующие продукты компании Apple:

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.


RSS: Новости на портале Anti-Malware.ru