



Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

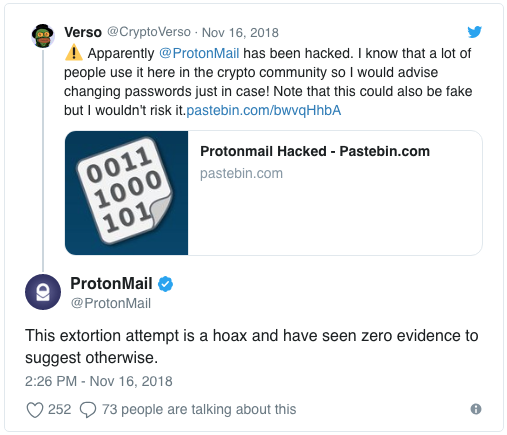
Киберпреступник или группа киберпреступников утверждают, что им удалось взломать ProtonMail и похитить «значительную» часть важных данных. На Pastebin даже были опубликованы требования шантажистов. Однако в ProtonMail заявили, что утверждения злоумышленников — «полная чушь».

Согласно опубликованному сообщению, некто под ником AmFearLiathMor утверждает, что ему удалось взломать сервисы ProtonMail. Злоумышленник также заявил, что ProtonMail отправляет зашифрованные данные своих пользователей на американские серверы, а также злоупотребляет механизмом Subresource Integrity (SRI) для перехвата паролей пользователей.

Само сообщение выглядит больше как плохо продуманный шантаж, ближе к его концу даже создается впечатление, что это чья-то странная шутка.

ProtonMail отреагировала в Twitter на эти заявления, назвав их «обманом»:

«Эта попытка вымогательства — просто обман. Нет никаких доказательств того, что хоть что-то из заявленного правда».

Напомним, что в июне популярный сервис веб-почты с шифрованием ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоев в работе сервиса. В сообщении компании на платформе Reddit утверждается, что эта атака отличается по своим масштабам от стандартных DDoS-атак, с которыми ProtonMail справляется ежедневно.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru