



Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия банковского трояна TrickBot, которую недавно обнаружили эксперты, имеет весьма специфическое поведение — вредонос собирает данные средства анализа стабильности системы Windows (компонент Reliability Analysis Component или RAC). Фактически это данные об инсталляциях программ, обновлениях, ошибках в работе операционной системы и приложений, а также о различных проблемах аппаратного свойства.

Для анализа стабильности системы Windows использует запланированную задачу под названием RACAgent. Запускаясь каждый час, задание сбрасывает все собранные данные в локальный каталог. В принципе, пользователь может отключить подобный сбор данных, надо только зайти в Планировщик заданий Windows (Task Scheduler).

Стоит помнить, что после отключения Монитор стабильности системы (Reliability Monitor) более не сможет отслеживать стабильность работы вашего компьютера.

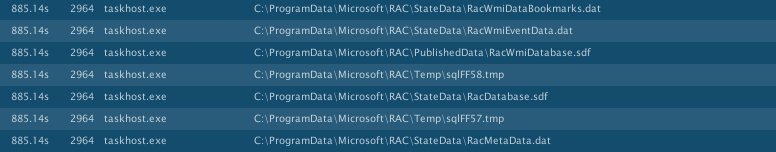
Исследователи My Online Security провели анализ фишинговой кампании, который показал, что обнаруженный на прошлой неделе вариант трояна TrickBot считывает и похищает информацию о стабильности работы системы, которая находится в директории по следующему адресу — C:\ProgramData\Microsoft\RAC\.

Эксперт в области безопасности опубликовал список файлов, за которыми охотится новая версия вредоносной программы:

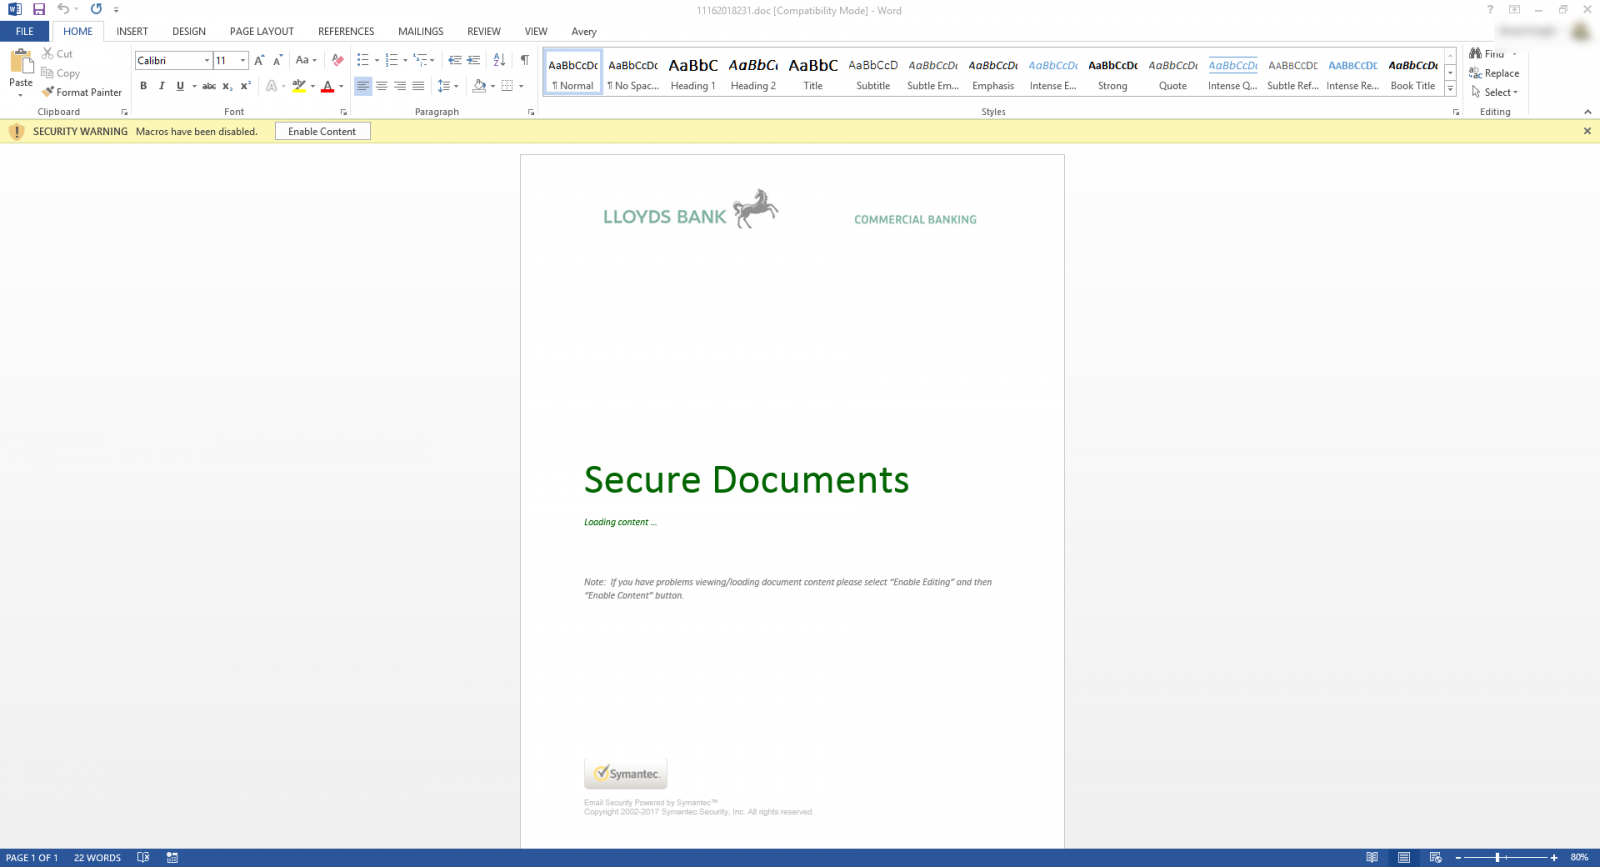
В новой кампании TrickBot распространяется в письмах, якобы отправленных банком Lloyds Bank (используется адрес donotreply@lloydsbankdocs.com). В качестве вложения прикреплен файл Word, в котором содержится логотип Lloyds Bank. Более того, злоумышленники даже поместили в документ логотип Symantec — дескать, «проверено, вирусов нет».

Несмотря на все усилия, данная версия уже детектируется как минимум 30 антивирусами на VirusTotal.

Подпишитесь на новости

Подросток месяцами обсуждал суицид с ИИ Google, школьная защита запоздала

Школьный ноутбук, ИИ в поисковике и система мониторинга — внушительный набор технологий, который всё равно не обеспечил своевременную помощь ребёнку. Родители 13-летней девочки из Северной Каролины подали иск против Google и Alphabet. Они утверждают, что общение с ИИ через школьный Chromebook способствовало развитию у дочери суицидального кризиса.

Как рассказывает WIRED, девочка месяцами обсуждала с ИИ депрессию и самоубийство.

Школьная система мониторинга неделями не поднимала тревогу. Когда уведомление наконец появилось, оно попало бывшему школьному консультанту, который переслал его действующим сотрудникам. После этого вмешалась мать.

По данным Reuters, родители узнали о происходящем после того, как защитное ПО пометило документ с планами похорон. В иске также утверждается, что бот помогал девочке скрывать своё состояние от близких.

По мнению родителей, Google встроила ИИ в привычные продукты, не предупредив школы и семьи о рисках.

Google заявила, что изучает иск. Корпорация добра подчёркивает, что работала с медицинскими специалистами и экспертами над защитными функциями, которые должны направлять молодых пользователей к реальной помощи.

RSS: Новости на портале Anti-Malware.ru