



Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Команда из девяти специалистов обнаружила семь новых векторов для CPU-атак. Все три проблемы затрагивают процессоры AMD, ARM и Intel. Две из них являются вариациями Meltdown, остальные пять — вариациями оригинальной Spectre.

На новые уязвимости эксперты наткнулись в процессе тестирования безопасности механизма спекулятивного выполнения — функции, которой оснащен любой современный процессор. По словам команды исследователей, им удалось создать код proof-of-concept и продемонстрировать наличие проблем безопасности.

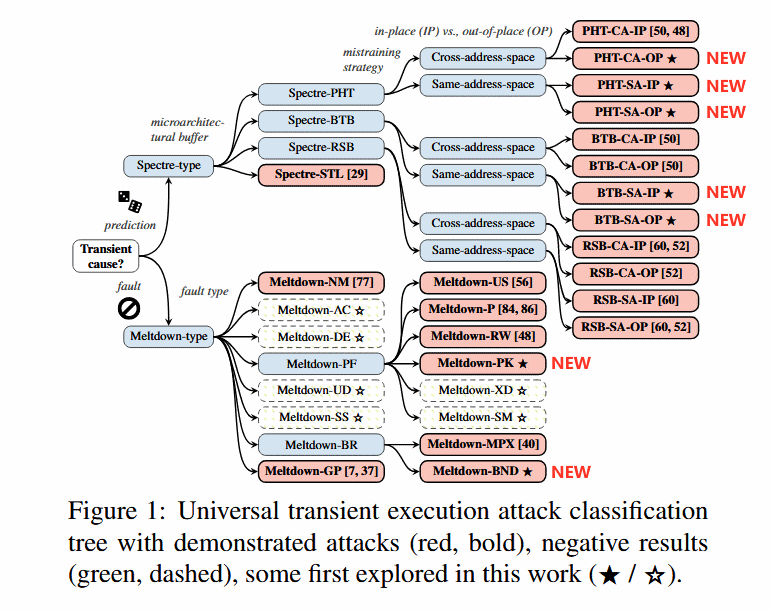
В ходе своего тестирования эксперты также пытались доказать существование еще шести других Meltdown-брешей. Однако им это не удалось, согласно опубликованной инфографике:

Однако были выявлены две новые уязвимости типа Meltdown, которые могут позволить атакующему получить доступ к памяти и данным других приложений. Первая атака — Meltdown-PK — затрагивает только процессоры от Intel.

Благодаря ей злоумышленник может обойти ограничения, установленные с помощью ключей защиты памяти (PKU, Protection Keys for Userspace).

Вторая — Meltdown-BR — угрожает как процессорам Intel, так и CPU от AMD. Проблема связана с инструкциями проверки границ, которые могут допустить утечку после спекулятивного выполнения.

Что касается проблем касса Spectre, три из них используют таблицу с историей шаблонов переходов — Spectre-PHT-CA-OP, Spectre-PHT-CA-IP и Spectre-PHT-SA-OP. Из них Spectre-PHT-CA-OP поможет получить доступ к произвольным областям памяти. Подвержены процессоры AMD, ARM и Intel.

Оставшиеся две — Spectre-BTB-SA-IP, Spectre-BTB-SA-OP — представляют собой относительно новые вариации атак на буфер предсказания ветвления. Затронуты процессоры AMD, ARM и Intel. Эти бреши позволяют атакующему получит доступ к памяти приложений одного уровня.

С полным исследованием специалистов можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru