



Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Киберпреступники скомпрометировали и опубликовали в Сети личные сообщения, принадлежащие минимум 81 000 аккаунтам пользователей социальной сети Facebook. Довольно большой процент пострадавших находится в России и Украине.

По словам самих злоумышленников, у них в распоряжении есть данные 120 миллионов учетных записей, однако эксперты ставят под сомнение эту цифру. Facebook, со своей стороны, заявила, что ее системы взломаны не были.

На данный момент есть предположение, что преступникам удалось скомпрометировать личные данные аккаунтов благодаря вредоносным расширениям для браузера. В соцсети заверили, что приняли меры для предотвращения дальнейших утечек.

Помимо российских и украинских граждан, пострадали также пользователи из Британии, США и Бразилии. Злоумышленники просят 10 центов за данные каждого отдельного аккаунта.

«Мы связались с разработчиками браузера и убедились, что вредоносные расширения более не распространяются через их официальные магазины», — объясняет сотрудник Facebook Гай Росен. — «Также мы передали информацию правоохранительным органам и попросили местные власти разобраться с сайтом, на котором продавались данные пользователей Facebook».

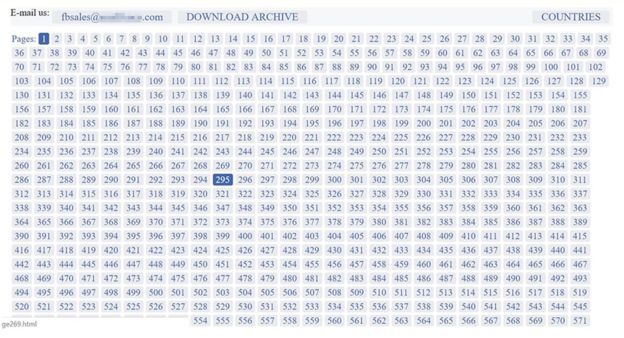
Об утечке впервые стало известно, когда пользователь под ником FBSaler разместил объявление на англоговорящем форуме.

«Мы продаем данные пользователей Facebook. Наша база насчитывает 120 миллионов аккаунтов», — писал FBSaler.

BBC пишет, что причиной утечки могли стать вредоносные расширения для браузеров, которые маскировались под менеджеры закладок, игры-головоломки и так далее. Распространялись они для Chrome, Opera и Firefox.

Как заявили в Facebook, такие расширения тайно мониторят активность пользователя в соцсети, параллельно отправляя приватные беседы киберпреступникам.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru