



Данные 35 млн избирателей США продаются на хакерском форуме

Данные 35 млн избирателей США продаются на хакерском форуме

Данные 35 млн избирателей США продаются на хакерском форуме

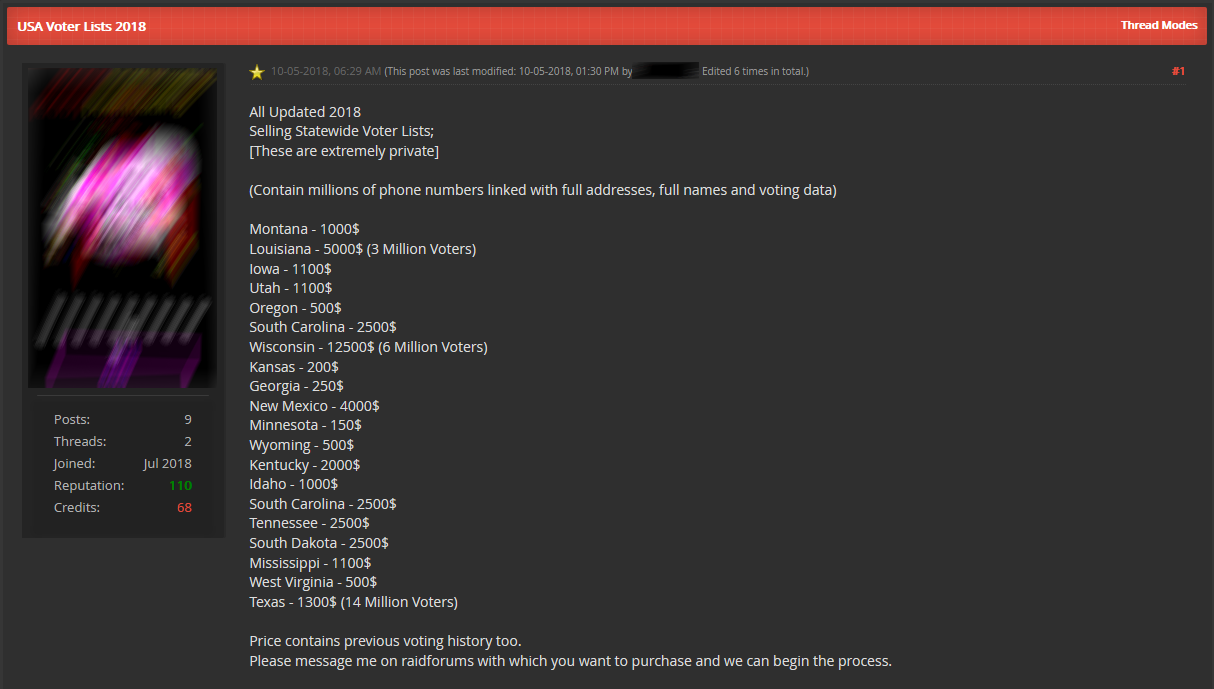
Информация около 35 миллионов избирателей США свободно распространяется на популярном форуме хакерской тематики. Утечку обнаружили специалисты компаний Anomali Labs и Intel471, которые наткнулись на рекламное объявление, предлагающее купить эти персональные данные.

Исследователи утверждают, что проанализировали соответствующие образцы записей в распространяемой базе данных, что позволило выявить — информация действительно принадлежит пользователям и является достоверной «с высокой степенью вероятности».

«Насколько нам известно, это первый случай продажи киберпреступниками данных избирателей 2018 года», — заявили эксперты.

По словам исследователей, утекшие данные содержат следующую информацию: полные имена, номера мобильных телефонов, физические адреса, история голосования, а также другая информация, относящаяся непосредственно к выборам.

Злоумышленники получили данные из 19 штатов США. Прайс-лист преступников выглядит следующим образом:

  • Монтана - 1000$
  • Луизиана - 5000$ (3 миллиона избирателей)
  • Айова - 1100$
  • Юта - 1100$
  • Орегон - 500$
  • Южная Каролина - 2500$
  • Висконсин - 12500$ (6 миллионов избирателей)
  • Канзас - 200$
  • Джорджия - 250$
  • Нью-Мексико - 4000$
  • Миннесота - 150$
  • Вайоминг - 500$
  • Кентукки - 2000$
  • Айдахо - 1000$
  • Теннесси - 2500$
  • Южная Дакота - 2500$
  • Миссисипи - 1100$
  • Западная Виргиния - 500$
  • Техас - 1300$ (14 миллионов избирателей)

За все 19 баз данных злоумышленники требуют $42 200.

Есть мнение, что продаваемая информация была добыта в ходе утечки, которую допустила компания Robocent.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru