



Данные 35 млн избирателей США продаются на хакерском форуме

Данные 35 млн избирателей США продаются на хакерском форуме

Данные 35 млн избирателей США продаются на хакерском форуме

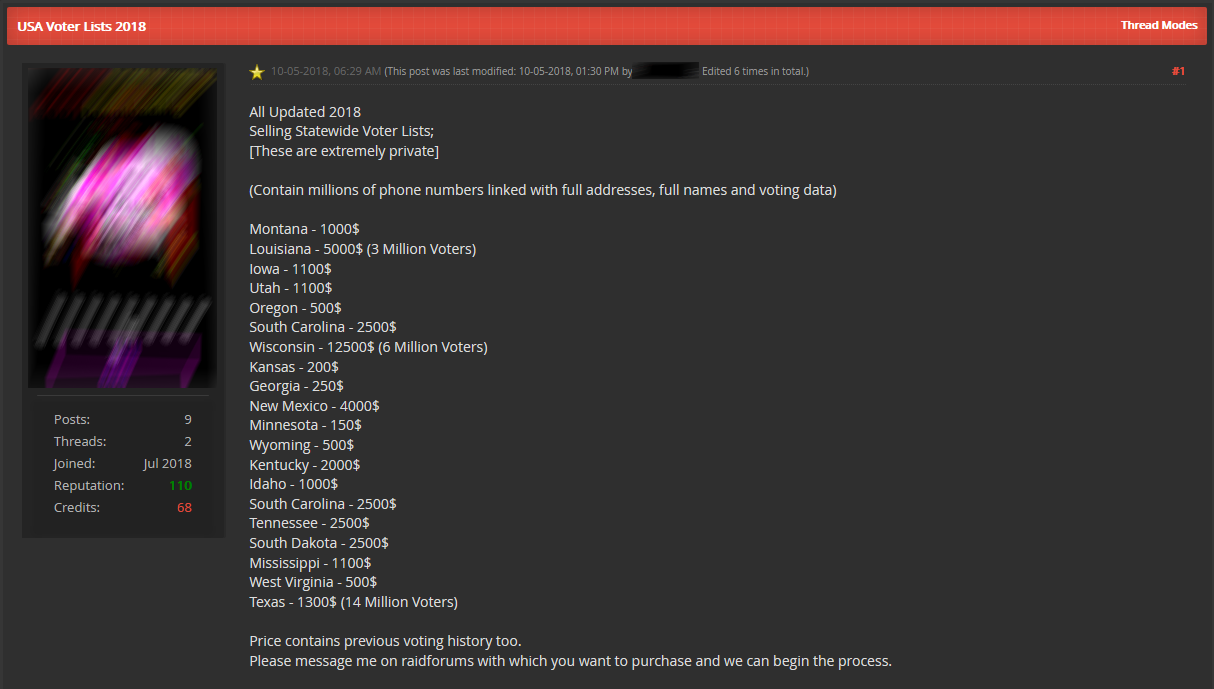
Информация около 35 миллионов избирателей США свободно распространяется на популярном форуме хакерской тематики. Утечку обнаружили специалисты компаний Anomali Labs и Intel471, которые наткнулись на рекламное объявление, предлагающее купить эти персональные данные.

Исследователи утверждают, что проанализировали соответствующие образцы записей в распространяемой базе данных, что позволило выявить — информация действительно принадлежит пользователям и является достоверной «с высокой степенью вероятности».

«Насколько нам известно, это первый случай продажи киберпреступниками данных избирателей 2018 года», — заявили эксперты.

По словам исследователей, утекшие данные содержат следующую информацию: полные имена, номера мобильных телефонов, физические адреса, история голосования, а также другая информация, относящаяся непосредственно к выборам.

Злоумышленники получили данные из 19 штатов США. Прайс-лист преступников выглядит следующим образом:

  • Монтана - 1000$
  • Луизиана - 5000$ (3 миллиона избирателей)
  • Айова - 1100$
  • Юта - 1100$
  • Орегон - 500$
  • Южная Каролина - 2500$
  • Висконсин - 12500$ (6 миллионов избирателей)
  • Канзас - 200$
  • Джорджия - 250$
  • Нью-Мексико - 4000$
  • Миннесота - 150$
  • Вайоминг - 500$
  • Кентукки - 2000$
  • Айдахо - 1000$
  • Теннесси - 2500$
  • Южная Дакота - 2500$
  • Миссисипи - 1100$
  • Западная Виргиния - 500$
  • Техас - 1300$ (14 миллионов избирателей)

За все 19 баз данных злоумышленники требуют $42 200.

Есть мнение, что продаваемая информация была добыта в ходе утечки, которую допустила компания Robocent.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru