



Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники похитили сотни тысяч долларов в криптовалюте EOS у децентрализованного приложения для азартных игр EOSBet. Злоумышленники использовали одну из уязвимостей. Минимальный ущерб в настоящее время оценивается в $338 000.

Брешь позволила атакующим внедрить вредоносный код в стандартные EOS-аккаунты. После этого преступникам удалось заставить смарт-контракт ошибочно снабдить их аккаунты огромным количеством криптовалюты.

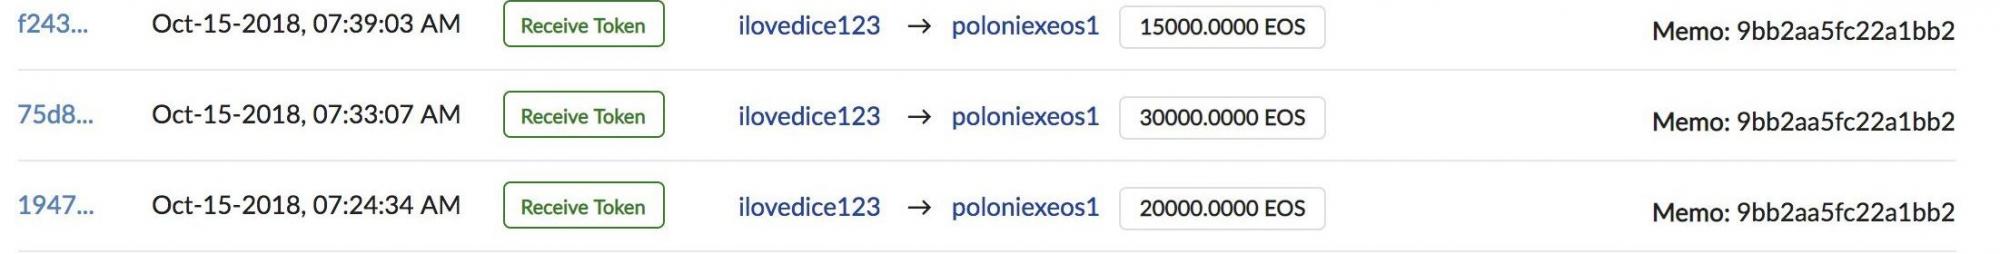
На картинке ниже можно ознакомиться с несанкционированными транзакциями — можно наблюдать, как вредоносный аккаунт «ilovedice123» переводит 65 000 EOS ($338 000) в крупную криптовалютную биржу:

Команда EOSBet планирует раскрыть подробности атаки и ущерба в ближайшее время. Официальные представители дали понять, что платформу пропатчили.

Исходя из имеющейся информации, киберпреступники добавили вредоносный код в свои кошельки EOS. Это позволило им получать криптовалюту каждый раз, когда атакуемые аккаунты обменивались транзакциями.

Напомним, что в прошлом месяце онлайн-платформа DEOSGames, ориентированная на ставки и игры, сообщила о кибермошенниках, которым удалось похитить почти $24 000. Благодаря нащупанной уязвимости некому злоумышленнику удалось 24 раза подряд сорвать джекпот.

В итоге аккаунт с именем «runningsnail» покинул платформу с общим выигрышем в размере 4 728 EOS (эта сумма эквивалентна $23 640). Эта учетная запись была создана всего лишь за день до начала вредоносной кампании.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru