



Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

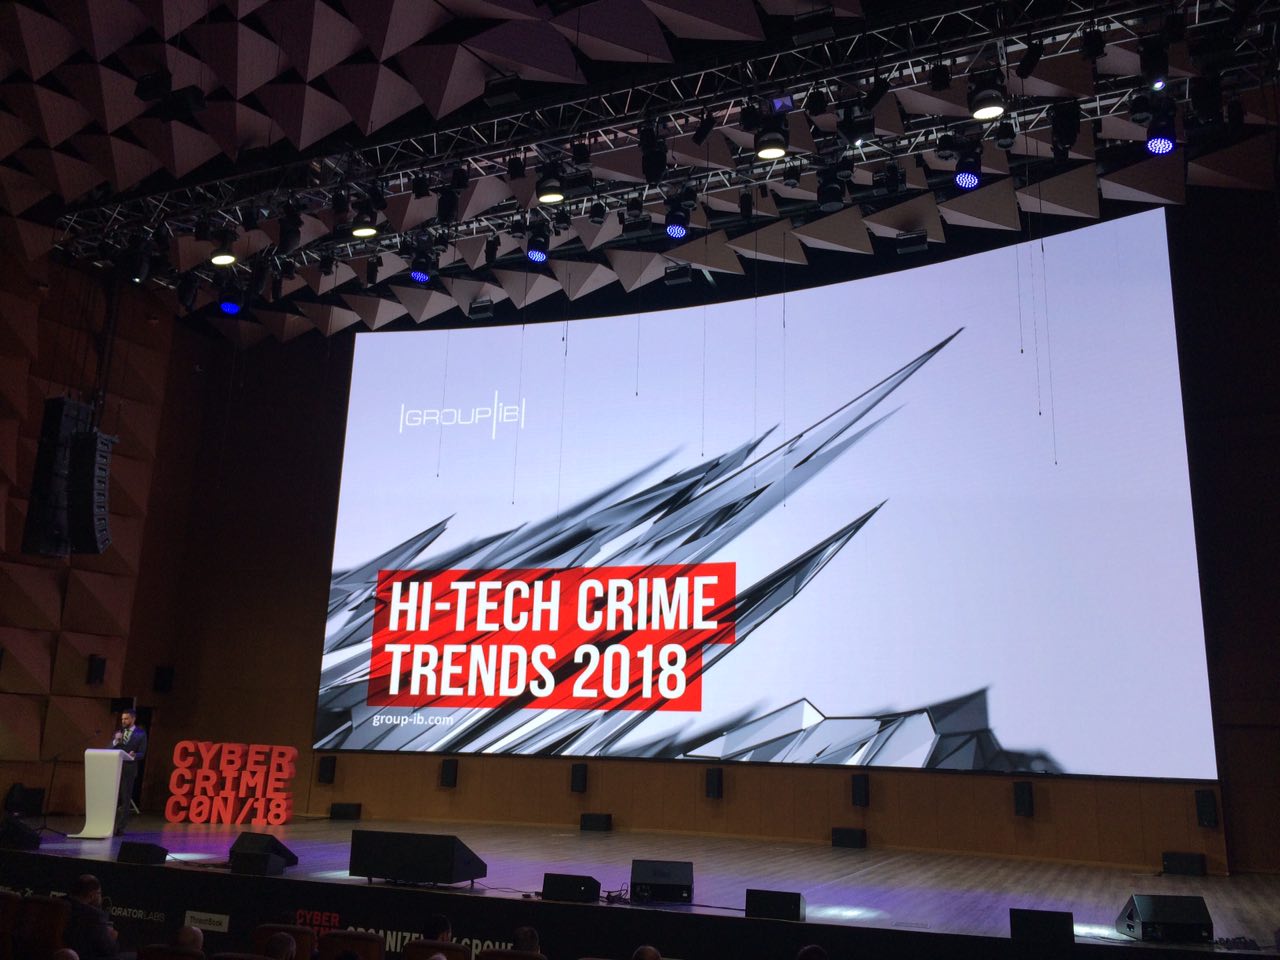
На проходящей 9-10 октября в Москве конференции CyberCrimeCon18 компания Group-IB представила отчет, в котором дается оценка ущербу финансовой сфере страны от действий различных киберпреступников. Компания сообщает, что за вторую половину 2017 года — первую половину 2018 ущерб составил 2,96 миллиардов рублей.

В отчете компании подробно рассказано о киберугрозах для финансового сектора, в число которых входят киберпреступные группы, векторы заражения и новые инструменты для взлома.

«Финансовая мотивация по-прежнему превалирует среди APT-групп, однако хищение денег — не самое страшное, что может случиться с финансовой организацией», — говорит Илья Сачков, генеральный директор и основатель Group-IB.

«Поскольку во многих странах мира банки являются объектами критической инфраструктуры, они оказались в числе мишеней для прогосударственных хакерских групп, специализирующейся на диверсиях и саботаже. Одна успешная кибератака может привести как к ликвидации самой кредитно-финансовой организации, так и коллапсу финансовой системы государства».

«В связи с этим банки должны пересмотреть подход к системе защиты от киберугроз: оборонительная стратегия уже себя исчерпала. Пора стать охотником, а не мишенью для атак».

ИБ-компания выделила 4 основные группы киберпреступников, которые представляют серьезную угрозу для финансовой сферы:

  • Cobalt;
  • MoneyTaker;
  • Silence;
  • Lazarus.

Именно эти злоумышленники могут не только проникнуть в сети кредитных организаций, но и вывести деньги, используя системы вроде SWIFT, АРМ КБР, а также карточный процессинг и банкоматы.

В Group-IB отметили спад банковских троянов для десктопных компьютеров, который планомерно длится с 2012 года. А вот фишинг стали использовать гораздо чаще, видимо, это действительно очень действенный метод.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru