



Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров Fortnite атакуют ворующим информацию вредоносом

Читеров, которые пытаются добиться преимущества в игре Fortnite, предупредили об ориентированной на них вредоносной программе, которая может похищать информацию. Об угрозе сообщил Крис Бойд из Malwarebytes.

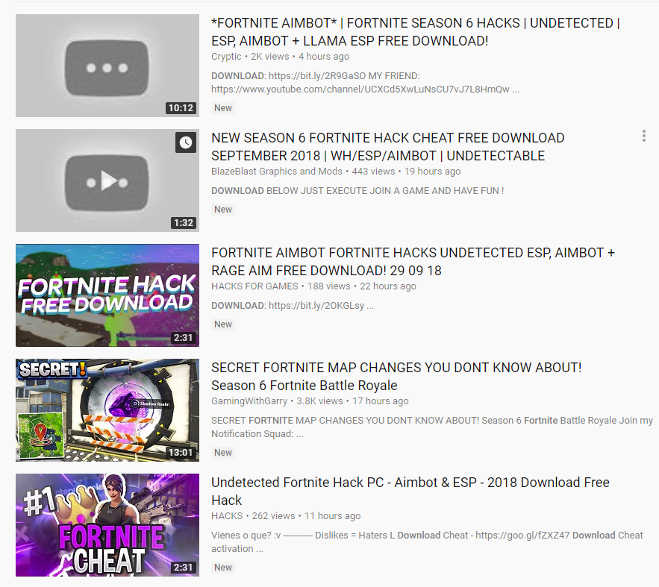
Вредонос маскируется под «бесплатные» Android-версии игры, под бесплатную виртуальную валюту V-Bucks, которая позволяет приобрести дополнительный контент в игре, а также под разнообразные читы.

Такие вещи рекламируются в роликах, размещенных на YouTube. Одно из таких видео набрало аж 120 000 просмотров, прежде чем его удалили.

«Это очень старый метод распространения вредоносных программ, но, как мы видим, это не останавливает киберпреступников. Эта вредоносная кампания ориентирована на потенциальных читеров, которые хотят обманным путем добиться преимущества в игре», — рассказывает Бойд.

В одном из эпизодов ссылка в видео вела пользователей на сайт Sub2Unlock, где требовалось «подписаться, чтобы разблокировать». После этого пользователи перенаправлялись на сайт bt-fortnite-cheats[.]tk.

Таким образом, вредоносный файл скачали 1 207 раз. В настоящее время он детектируется как Trojan.Malpack. Зловред может похищать историю браузеров, файлы cookies, средства из Bitcoin-кошельков и сессию Steam.

Вредоносная программа отправляет похищенную информацию на сервер, расположенный в России.

В августе исследователи безопасности Google обнаружили уязвимость в приложении Fortnite для мобильной платформы Android. По словам специалистов, эта брешь открывает вектор для успешной атаки Man-in-the-Disk (MitD), которая может позволить стороннему приложению вызвать сбой или запустить вредоносный код.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru