



Новая фишинговая кампания заразила уже 100 000 роутеров

Новая фишинговая кампания заразила уже 100 000 роутеров

Новая фишинговая кампания заразила уже 100 000 роутеров

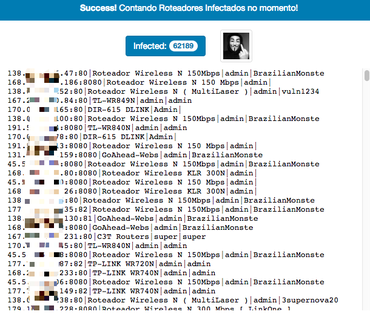
Более 100 000 маршрутизаторов стали жертвами новой вредоносной кампании, в ходе которой киберпреступники изменили настройки DNS таким образом, что пользователи пораженных устройств перенаправлялись на фишинговый сайты. Редирект происходит только в случае попытки доступа к онлайн-сервисам банков Бразилии.

Около 88 % этих устройств располагаются в Бразилии. Об атаках сообщили эксперты компании Radware, которые отслеживают эту вредоносную активность с середины августа. Также за деятельностью злоумышленников наблюдала китайская ИБ-компания Qihoo 360.

В Qihoo 360 утверждают, что преступники значительно усовершенствовали механизм своих атак. Проанализировав огромное количество данных, эксперты смогли погрузиться в схемы киберпреступной группировки.

Согласно отчету, атакующие сканируют диапазон бразильских IP-адресов в надежде найти уязвимые для атаки устройства. Далее легитимные настройки DNS модифицируются, и пользователи попадают на злонамеренные сайты.

Эти ресурсы представляют собой стандартные фишинговые страницы, которые пытаются выведать учетные данные клиентов кредитных организаций.

Злоумышленники добиваются этого, используя три вредоносных модуля: Shell DNSChanger, Js DNSChanger и PyPhp DNSChanger. Первая часть названия каждого модуля указывает на тот язык программирования, на котором они были написаны.

Первый модуль может проводить атаки типа брутфорс, подбирая пароли к 21 прошивкам различных маршрутизаторов. Второй модуль, будучи написанным на JavaScript, содержит 10 скриптов, которые могут атаковать еще 6 различных роутеров.

Третий модуль, как утверждают эксперты, самый интересный, он написан на комбинации Python и PHP. Он использует 69 скриптов для атаки 47 моделей роутеров. Более того, этот модуль еще имеет на борту эксплойт, который может обойти процесс аутентификации на различных маршрутизаторах.

Третий модуль также использует украденный ключ API Shodan, который позволяет пользоваться этой поисковой системой для обнаружения уязвимых устройств. Вредоносная кампания получила имя GhostDNS.

Подпишитесь на новости

ИИ спроектировал процессор уровня Arm Cortex-A53 без ручного описания схемы

Нейросетям уже мало писать код, они добрались до проектирования процессоров. Как сообщила команда проекта QiMeng, автоматически созданный CPU второй версии по производительности сопоставим с Arm Cortex-A53, знакомым по смартфонам прошлых поколений. До современных флагманов далеко, но это уже заметно сложнее очередной кнопки на сайте.

Результаты разработчики опубликовали на официальной странице QiMeng.

Исследователи автоматизируют создание логики процессора по примерам входных данных и ожидаемых результатов. В традиционном подходе инженеры сначала вручную описывают схему на специальном языке. Здесь значительную часть этой работы берёт на себя алгоритм.

Предыдущая версия, QiMeng-CPU-v1, получила проект RISC-V-процессора за пять часов. Чип затем изготовили: он смог запустить Linux и показал производительность, сопоставимую с Intel 80486SX.


Вторая версия перешла к суперскалярной архитектуре, позволяющей выполнять несколько команд за такт. По оценке авторов, её производительность примерно в 380 раз выше показателя передовых предшествующих методов автоматического проектирования.

Пожалуй, наиболее интересный результата здесь в сокращении ручной работы при создании вычислительных ядер. В сущности, перспектива поручать алгоритмам всё более сложные части проектирования уже подкреплена работающим чипом, а не только красивыми слайдами.

RSS: Новости на портале Anti-Malware.ru