



Новая фишинговая кампания заразила уже 100 000 роутеров

Новая фишинговая кампания заразила уже 100 000 роутеров

Новая фишинговая кампания заразила уже 100 000 роутеров

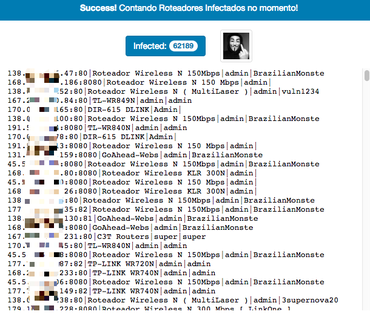
Более 100 000 маршрутизаторов стали жертвами новой вредоносной кампании, в ходе которой киберпреступники изменили настройки DNS таким образом, что пользователи пораженных устройств перенаправлялись на фишинговый сайты. Редирект происходит только в случае попытки доступа к онлайн-сервисам банков Бразилии.

Около 88 % этих устройств располагаются в Бразилии. Об атаках сообщили эксперты компании Radware, которые отслеживают эту вредоносную активность с середины августа. Также за деятельностью злоумышленников наблюдала китайская ИБ-компания Qihoo 360.

В Qihoo 360 утверждают, что преступники значительно усовершенствовали механизм своих атак. Проанализировав огромное количество данных, эксперты смогли погрузиться в схемы киберпреступной группировки.

Согласно отчету, атакующие сканируют диапазон бразильских IP-адресов в надежде найти уязвимые для атаки устройства. Далее легитимные настройки DNS модифицируются, и пользователи попадают на злонамеренные сайты.

Эти ресурсы представляют собой стандартные фишинговые страницы, которые пытаются выведать учетные данные клиентов кредитных организаций.

Злоумышленники добиваются этого, используя три вредоносных модуля: Shell DNSChanger, Js DNSChanger и PyPhp DNSChanger. Первая часть названия каждого модуля указывает на тот язык программирования, на котором они были написаны.

Первый модуль может проводить атаки типа брутфорс, подбирая пароли к 21 прошивкам различных маршрутизаторов. Второй модуль, будучи написанным на JavaScript, содержит 10 скриптов, которые могут атаковать еще 6 различных роутеров.

Третий модуль, как утверждают эксперты, самый интересный, он написан на комбинации Python и PHP. Он использует 69 скриптов для атаки 47 моделей роутеров. Более того, этот модуль еще имеет на борту эксплойт, который может обойти процесс аутентификации на различных маршрутизаторах.

Третий модуль также использует украденный ключ API Shodan, который позволяет пользоваться этой поисковой системой для обнаружения уязвимых устройств. Вредоносная кампания получила имя GhostDNS.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru