



Новый вредонос в Google Play атакует клиентов Райффайзенбанка

Новый вредонос в Google Play атакует клиентов Райффайзенбанка

Новый вредонос в Google Play атакует клиентов Райффайзенбанка

В официальном магазине приложений Google Play Store обнаружена очередная замаскированная злонамеренная программа. С помощью этой программы, которая позиционируется как утилита для записи телефонных разговоров, злоумышленникам удалось похитить тысячи евро с банковских счетов клиентов из Европы.

Приложение значится в магазине под именем QRecorder. Как утверждает его описание, оно может автоматически записывать звонки и разговоры. На момент анализа этого зловреда аналитиками количество скачиваний превышало 10 000 раз.

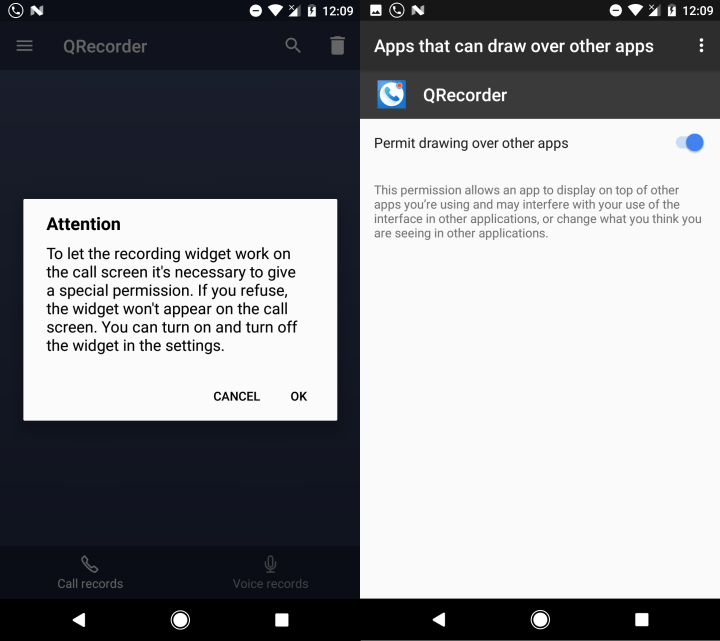
После инсталляции программа может перехватывать текстовые сообщения, также она запрашивает права на отображение своего интерфейса поверх других приложений.

Такие возможности позволяют вредоносу получать коды двухфакторной аутентификации, которые пользователи получают через SMS-сообщения. Более того, приложение может контролировать то, что пользователь видит на экране.

Эксперт компании ESET Лукас Стефанко говорит, что заявленный функционал записи звонков работает нормально. То есть у пользователя нет повода заподозрить приложение в обмане. По словам Стефанко, злоумышленники отправляют вредоносные инструкции приложению в течение 24 часов после установки.

Одна из таких команд заставляет программу искать на устройстве банковские приложения. При напуске одного из таких приложений QRecorder наложит поверх его окна фишинговое. Фишинговое окно соберет учетные данные пользователя и отправит их операторам.

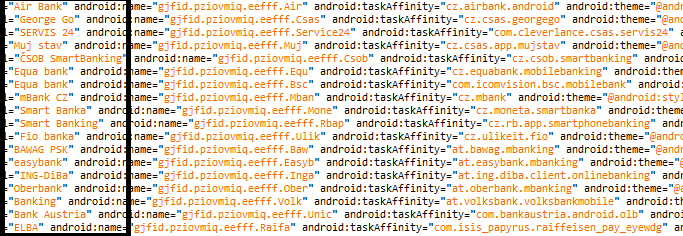
Исследователи считают, что злоумышленники атакуют клиентов Райффайзенбанка и еще двух других чешских банков. Стефанко привел скриншот кода вредоноса, на котором виден список атакуемых банков:

Эксперты идентифицировали вредоносную программу как Razdel, которая является одним из вариантов BankBot (Anubis I). Также было опубликовано видео, в котором показана работа этого зловреда.

На днях Стефанко также сообщал о новой шпионской программе для операционной системы Android. Она способна перехватывать сообщения WhatsApp. Более того, ее обнаружили в Сети в качестве открытого проекта разработки.

Сергей Волков из Cloud.ru стал лучшим CISO российского ИТ-рынка

Директор центра киберзащиты Cloud.ru Сергей Волков возглавил рейтинг руководителей по информационной безопасности в ИТ-сфере. Он занял первое место в соответствующей категории ежегодного рейтинга «Топ-1000 российских менеджеров». Проект Ассоциации менеджеров публикуется в газете «Коммерсантъ» с 2001 года.

Топ-менеджеры оценивают коллег из собственных функциональных направлений, а результаты дополнительно проверяют экспертные комиссии.

В Cloud.ru Сергей Волков занимает должность директора центра киберзащиты и отвечает за направление информационной безопасности. Первое место в отраслевой категории стало признанием его управленческих результатов со стороны профессионального сообщества.

Ассоциация менеджеров также изучила достижения лауреатов и выделила главные тенденции российского управления. На первом месте ожидаемо оказался искусственный интеллект: внедрение ИИ для оптимизации бизнес-процессов упоминается в 80% рассмотренных достижений.

Второй важный тренд — клиентоориентированность. Компании всё активнее анализируют пользовательский опыт, собирают обратную связь и создают персонализированные решения на основе измеримых показателей.

Третью позицию заняла операционная эффективность: сокращение издержек, автоматизация и цифровизация процессов.

RSS: Новости на портале Anti-Malware.ru