



Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Если вы один из пользователей компьютера на Windows, оснащенного сенсорным экраном и поддерживающего использование стилуса, высока вероятность того, что на вашем компьютере присутствует некий файл, собирающий конфиденциальные данные за последние месяцы или даже годы.

Этот файл имеет имя WaitList.dat, согласно эксперту-кибердетективу Барнаби Скеггсу, его можно найти только на компьютерах с поддержкой сенсорного экрана, на котором пользователь активировал функцию распознавания рукописного ввода. Эта функция автоматически переводит введенные стилусом данные в форматированный текст.

Собственно говоря, эта функция была добавлена в Windows 8, это значит, что файл WaitList.dat существует уже приличное количество лет. Роль этого файла заключается в хранении текста, который помогает Windows улучшить функцию распознания рукописного ввода.

Таким образом, Windows может предлагать исправления для определенных слов, которые пользователь использует чаще всего.

«После активации соответствующей функции текст из каждого документа и электронной почты, который индексируется службой Windows Search Indexer, сохраняется в файле WaitList.dat. Это значит, что данные из всех текстовых файлов, найденных на компьютере, таких как электронные письма или документы Office, собраны внутри файла WaitList.dat», — сказал Скеггс.

«И это не только метаданные, но и сам текст».

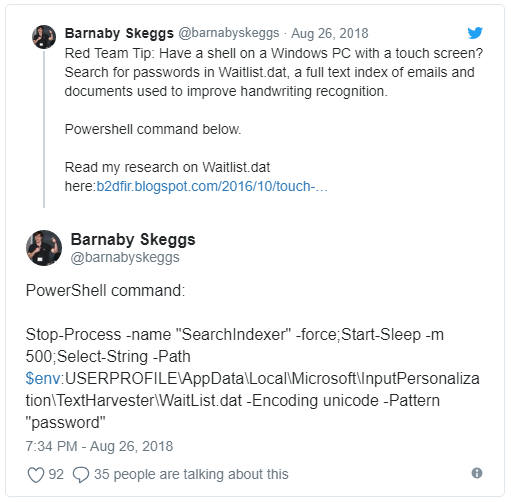
Эксперт также объясняет, что наличие подобного файла может стать просто подарком для злоумышленников, которым удалось проникнуть на компьютер пользователя. Вместо того чтобы собирать пароли по браузерам и диспетчерам паролей, атакующие могу просто обратиться к файлу WaitList.dat.

Искать пароли киберпреступники могут с помощью простых команд PowerShell.

Сам файл находится по следующему адресу:

C:\Users\%User%\AppData\Local\Microsoft\InputPersonalization\TextHarvester\WaitList.dat

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru