



Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Если вы один из пользователей компьютера на Windows, оснащенного сенсорным экраном и поддерживающего использование стилуса, высока вероятность того, что на вашем компьютере присутствует некий файл, собирающий конфиденциальные данные за последние месяцы или даже годы.

Этот файл имеет имя WaitList.dat, согласно эксперту-кибердетективу Барнаби Скеггсу, его можно найти только на компьютерах с поддержкой сенсорного экрана, на котором пользователь активировал функцию распознавания рукописного ввода. Эта функция автоматически переводит введенные стилусом данные в форматированный текст.

Собственно говоря, эта функция была добавлена в Windows 8, это значит, что файл WaitList.dat существует уже приличное количество лет. Роль этого файла заключается в хранении текста, который помогает Windows улучшить функцию распознания рукописного ввода.

Таким образом, Windows может предлагать исправления для определенных слов, которые пользователь использует чаще всего.

«После активации соответствующей функции текст из каждого документа и электронной почты, который индексируется службой Windows Search Indexer, сохраняется в файле WaitList.dat. Это значит, что данные из всех текстовых файлов, найденных на компьютере, таких как электронные письма или документы Office, собраны внутри файла WaitList.dat», — сказал Скеггс.

«И это не только метаданные, но и сам текст».

Эксперт также объясняет, что наличие подобного файла может стать просто подарком для злоумышленников, которым удалось проникнуть на компьютер пользователя. Вместо того чтобы собирать пароли по браузерам и диспетчерам паролей, атакующие могу просто обратиться к файлу WaitList.dat.

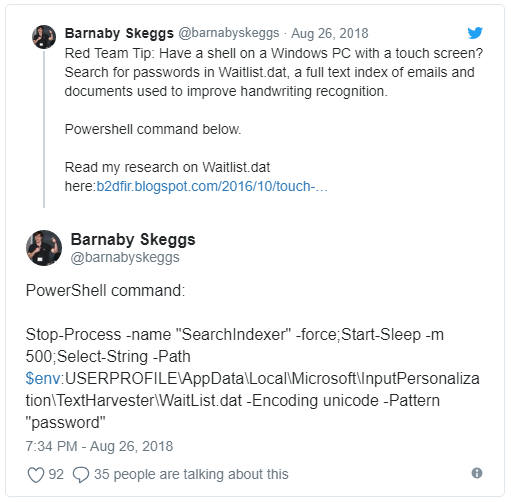
Искать пароли киберпреступники могут с помощью простых команд PowerShell.

Сам файл находится по следующему адресу:

C:\Users\%User%\AppData\Local\Microsoft\InputPersonalization\TextHarvester\WaitList.dat

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru