



Обнаружен эксплойт уровня ядра для iOS 12 Beta 12

Обнаружен эксплойт уровня ядра для iOS 12 Beta 12

Обнаружен эксплойт уровня ядра для iOS 12 Beta 12

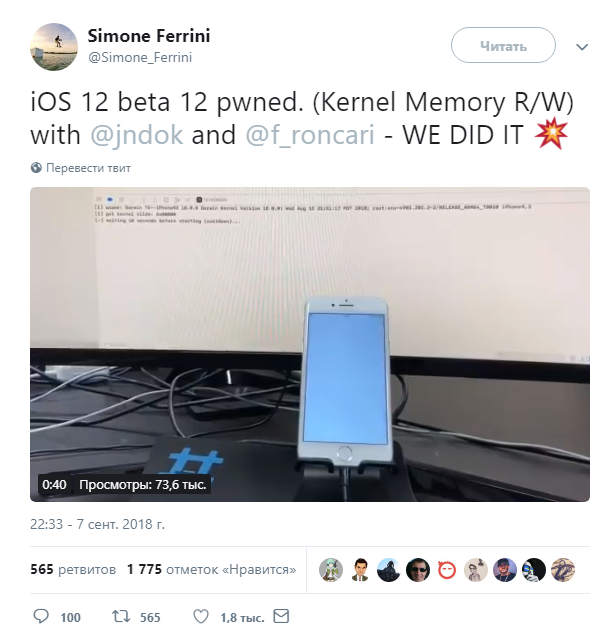
Симон Феррини, бывший разработчик iOS, продемонстрировал уязвимость уровня ядра в бета-версии этой мобильной операционной системы. Его команде удалось получить доступ к чтению-записи памяти ядра в версии iOS 12 beta 12.

Находка принадлежит итальянской компании TRUEL IT, занимающейся исследованиями в области кибербезопасности.

Феррини опубликовал выводы в своем Twitter, прикрепив видео, в котором демонстрируется наличие критической проблемы безопасности.

Обнаруженный экспертами доступ является основным условием для создания джейлбрейка, однако также требуется соблюдение некоторых других условий. Следовательно, в ближайшее время стоит ожидать попыток взлома этой версии ОС.

Далеко не факт, что данная брешь просочится и в финальный релиз iOS. Мы все же склонны считать, что Apple обратит внимание на эту лазейку и устранит потенциальную уязвимость в сентябре.

В июне китайский специалист уже сообщал об успешном взломе iOS 12 beta 1. О своих успехах Лян Чень также сообщил в Twitter, а заодно опубликовал на YouTube видео, в котором демонстрируется в действии соответствующий джейлбрейк.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru