



Обнаружен эксплойт уровня ядра для iOS 12 Beta 12

Обнаружен эксплойт уровня ядра для iOS 12 Beta 12

Обнаружен эксплойт уровня ядра для iOS 12 Beta 12

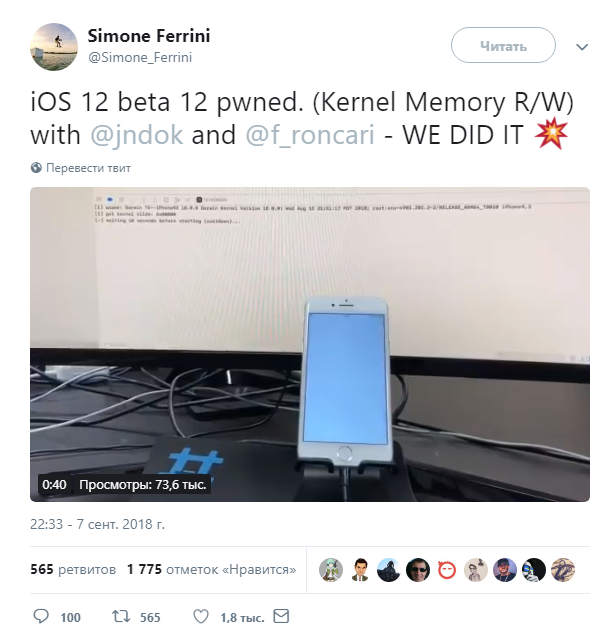
Симон Феррини, бывший разработчик iOS, продемонстрировал уязвимость уровня ядра в бета-версии этой мобильной операционной системы. Его команде удалось получить доступ к чтению-записи памяти ядра в версии iOS 12 beta 12.

Находка принадлежит итальянской компании TRUEL IT, занимающейся исследованиями в области кибербезопасности.

Феррини опубликовал выводы в своем Twitter, прикрепив видео, в котором демонстрируется наличие критической проблемы безопасности.

Обнаруженный экспертами доступ является основным условием для создания джейлбрейка, однако также требуется соблюдение некоторых других условий. Следовательно, в ближайшее время стоит ожидать попыток взлома этой версии ОС.

Далеко не факт, что данная брешь просочится и в финальный релиз iOS. Мы все же склонны считать, что Apple обратит внимание на эту лазейку и устранит потенциальную уязвимость в сентябре.

В июне китайский специалист уже сообщал об успешном взломе iOS 12 beta 1. О своих успехах Лян Чень также сообщил в Twitter, а заодно опубликовал на YouTube видео, в котором демонстрируется в действии соответствующий джейлбрейк.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru