



Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Выпущенная вчера версия браузера Chrome под номером 69 содержит критический патч, устраняющий проблему безопасности, которая позволяла злоумышленнику украсть учетные данные Wi-Fi в домашних и корпоративных сетях.

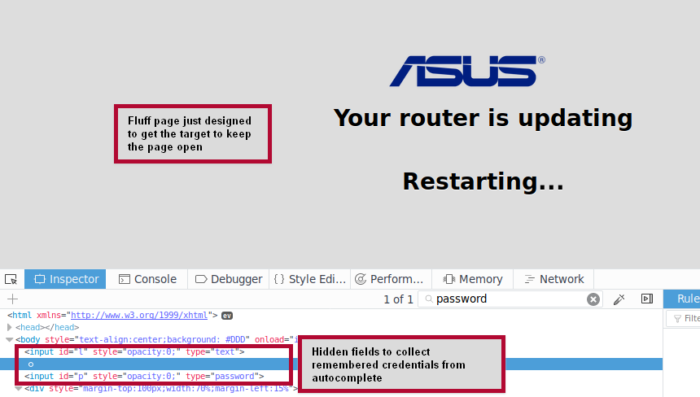
Сам баг заключался в автоматическом заполнении браузером имен пользователей и паролей в формах входа, которые загружаются через небезопасное HTTP-соединение. Именно этим грешили предыдущие версии Chrome.

Исследователь в области безопасности из компании SureCloud Эллиот Томпсон рассказал о многоступенчатой атаке, которая использует этот недостаток. С помощью уязвимости Томпсону удалось украсть данные входа Wi-Fi.

Такой способ атаки получил название Wi-Jacking (или Wi-Fi Jacking), он работает с версией Chrome в операционной системе Windows.

Томпсон опубликовал результаты своего исследования вчера, признав, что для успешного осуществления атаки должен быть выполнен ряд условий. На руку атакующему здесь играет тот факт, что большинство маршрутизаторов не поддерживают соединения HTTPS.

А загрузка панели администратора через HTTP — вообще обычное дело для многих компаний, выпускающих роутеры.

Также, чтобы атака увенчалась успехом, жертва должна подключиться к любой открытой сети Wi-Fi и разрешить автоматическое повторное подключение. Это условие также легко может быть соблюдено, так как пользователи часто именно так и поступают.

Самое сложное условие — браузер пользователя должен быть настроен на запоминание и автозаполнение паролей, в его памяти также должны находиться учетные данные панели администратора роутера.

Было опубликовано видео, демонстрирующее суть атаки Wi-Jacking, с ним можно ознакомиться ниже:

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru