



Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

После месяцев тайной разработки за ширмой новый IoT-ботнет пошел в атаку. За последние две недели исследователи в области безопасности все чаще и чаще замечали новый вредонос на своих радарах. Ботнет получил имя Hakai (с японского — «разрушение»), впервые его обнаружили эксперты NewSky Security в июне.

Первоначальная версия Hakai была основана на Qbot (также Gafgyt, Bashlite, Lizkebab, Torlus или LizardStresser), этот IoT-зловред просочился в Сеть несколько лет назад.

Эксперт NewSky Security Анкит Анубхав заявил, что автор ботнета изначально хотел привлечь внимание.

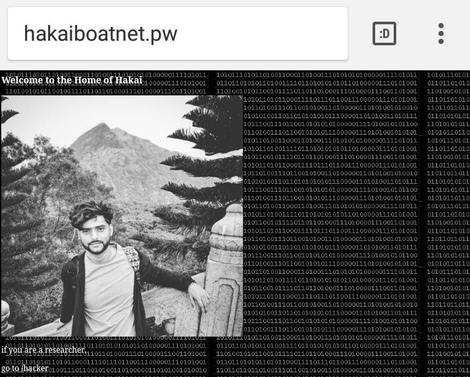
«Он лично попросил меня осветить эту историю. Более того, он разместил мою фотографию на главной странице командного сервера C&C — hakaiboatnet[.]pw», — сказал Анубхав.

Вскоре Hakai начал активно атаковать устройства пользователей.

«Первая атака была зафиксирована 21 июля. Ботнет пытался эксплуатировать уязвимость под идентификатором CVE-2017-17215, которая затрагивает Huawei HG352», — продолжает Анубхав.

И с этих пор активность Hakai только увеличивается — к середине августа на ботнет обратили внимание и другие ИБ-эксперты. Зловред пытался заразить как можно больше устройств, а также использовать как можно больше уязвимостей.

Чуть позже ботнет начал использовать уязвимости в маршрутизаторах D-Link, поддерживающих протокол HNAP, а также маршрутизаторы Realtek и IoT-устройства, которые использовали более старую и уязвимую версию Realtek SDK.

Помимо этого Hakai также включает сканер Telnet, с чьей помощью пытается проникнуть в устройства, на которых пользователи не изменили пароли по умолчанию либо же использовали простые пароли вроде «root», «admin», «1234».

Исследователи также сообщили о двух новых вариантах Hakai, которые в последнее время также были замечены в атаках — Kenjiro и Izuku.

Несмотря на то, что активность Hakai продолжает расти, его автор внезапно залег на дно, прервав всякий контакт с исследователями безопасности. Он даже перенес свой командный центр C&C на другой домен.

Специалисты считают, что это связано с поимкой автора другого громкого ботнета — Satori. Как известно, на прошлой неделе 20-летний житель Ванкувера был обвинен в управлении знаменитым ботнетом Satori.

Согласно некоторым сообщениям, обвиняемый сам отчаянно привлекал внимание СМИ к своей киберпреступной деятельности. В этом прослеживается его сходство с автором Hakai.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru