



Обнаружены два типа атак на чипы TPM

Обнаружены два типа атак на чипы TPM

Обнаружены два типа атак на чипы TPM

Четыре специалиста южнокорейского института, исследующего национальную безопасность, сообщили о двух возможных векторах для атак на чипы TPM. Пользователям, возможно, придется в ближайшие дни обновить прошивку материнской платы.

Обе атаки нацелены на компьютеры, использующие спецификацию Trusted Platform Module (TPM), эти чипы и криптопроцессоры обычно используются в высокопроизводительных компьютерах — например, в корпоративных или государственных сетях.

Однако персональные компьютеры обычных пользователей также бывают оснащены TPM. Роль TPM обычно заключается в проверке подлинности аппаратного обеспечения, для чего используются криптоключи RSA. Они аутентифицируют компоненты оборудования, которые участвуют в загрузке компьютера и его функционировании.

На данный момент весь процесс проверки диктуется спецификацией TPM 2.0, выпущенной в 2013 году.

Две недели назад исследователи южнокорейского института описали две атаки на чипы TPM, которые могут позволить злоумышленнику вмешаться в процесс загрузки компьютера. Эти атаки возможны из-за прерывания питания.

В частности, специалисты обнаружили проблемы, связанные с тем, как чипы входят в эти прерывания и восстанавливаются после них. На деле злоумышленник может сбросить TPM, а затем создать поддельную цепочку доверия для целевого устройства.

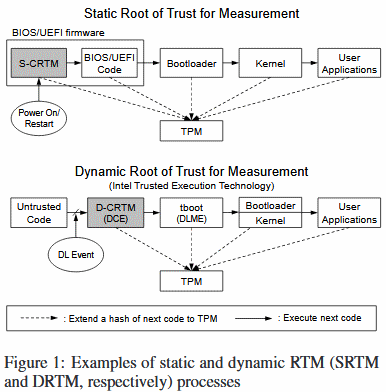
Первый тип такой атаки сработает против компьютеров, использующих статический корень измерения доверия (Static Root of Trust Measurement, SRTM).

Для противодействия уязвимости SRTM производители аппаратной составляющей должны пропатчить свою прошивку BIOS/UEFI.

Второй тип атаки уже использует динамический корень измерения доверия (Dynamic Root of Trust for Measurement, DRTM). В этом случае атаку будет реализовать труднее, она не будет так распространена, как первая версия, считают исследователи.

По словам экспертов, атака удастся только в том случае, если компьютер использует технологию Trusted eXecution Technology (TXT) от Intel.

Подпишитесь на новости

Хватит копировать вкладки в чат: ChatGPT научили работать прямо в Chrome

ChatGPT получил более тесную интеграцию с Google Chrome: ассистент может использовать содержимое открытых вкладок и выполнять в них действия по поручению пользователя. В списке задач — заполнение форм, скачивание файлов, отправка сообщений и наведение порядка среди вкладок.

Об обновлении OpenAI рассказала в официальном аккаунте ChatGPT. Компания показала сценарии, в которых ассистент собирает информацию с нескольких страниц и использует её для выполнения задачи.

Например, можно сравнить товары по характеристикам, срокам доставки и условиям возврата. Или разобрать тарифы нескольких сервисов и выяснить, какой подходит под требования.

Расширение также позволяет работать с ChatGPT в боковой панели Chrome: обсуждать статью, получать выжимку отчёта или готовить письмо, оставаясь на нужной странице.

В сочетании с историей диалогов и подключёнными плагинами появляются более сложные сценарии: найти чеки в Gmail и перенести данные в форму возмещения расходов. Среди примеров OpenAI есть и заполнение регистрационной формы с остановкой перед отправкой.

Самая заметная перемена — переход от «объясни, куда нажать» к «выполни задачу в открытой вкладке».

RSS: Новости на портале Anti-Malware.ru