



Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

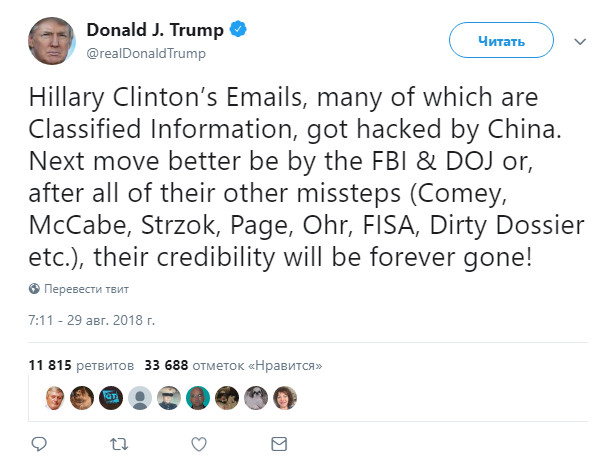
Президент США Дональд Трамп требует от ФБР разобраться с делом о взломе электронной почты Хиллари Клинтон. По сведениям, имеющимся в распоряжении Трампа, неправомерное вторжение было со стороны китайской компании, работающей в Вашингтоне.

Глава Америки сообщил обо всем классическим для себя способом — через социальную платформу Twitter.

В твите Трамп требует от ФБР немедленного расследования взлома почты Клинтон, подчеркивая, что за кибератакой стоят злоумышленники, связанные с китайским правительством.

Оказалось, что информация о китайских хакерах поступила через разведывательные службы США. Там считают, что киберпреступники использовали специально созданную вредоносную программу, которая осуществляла автоматическую передачу всей электронной переписки Клинтон в руки своих авторов.

Удивительно, но спецслужбы подчеркнули, что связи с Россией в этом случае не наблюдается никакой. Они же наверняка очень тщательно ее искали, но найти так и не смогли.

Теперь ФБР ничего не остается, кроме как заняться расследованием, по результатам которого, видимо, будут предприняты дальнейшие шаги и санкции в отношении провинившейся компании (если ее вина будет доказан).

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru