



Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Трамп обвиняет китайскую компанию во взломе переписки Хиллари Клинтон

Президент США Дональд Трамп требует от ФБР разобраться с делом о взломе электронной почты Хиллари Клинтон. По сведениям, имеющимся в распоряжении Трампа, неправомерное вторжение было со стороны китайской компании, работающей в Вашингтоне.

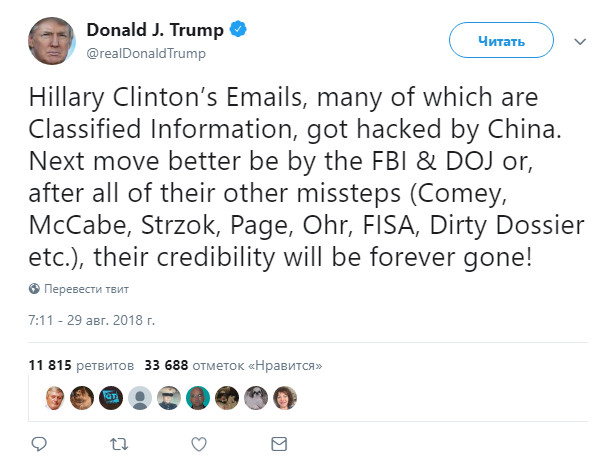
Глава Америки сообщил обо всем классическим для себя способом — через социальную платформу Twitter.

В твите Трамп требует от ФБР немедленного расследования взлома почты Клинтон, подчеркивая, что за кибератакой стоят злоумышленники, связанные с китайским правительством.

Оказалось, что информация о китайских хакерах поступила через разведывательные службы США. Там считают, что киберпреступники использовали специально созданную вредоносную программу, которая осуществляла автоматическую передачу всей электронной переписки Клинтон в руки своих авторов.

Удивительно, но спецслужбы подчеркнули, что связи с Россией в этом случае не наблюдается никакой. Они же наверняка очень тщательно ее искали, но найти так и не смогли.

Теперь ФБР ничего не остается, кроме как заняться расследованием, по результатам которого, видимо, будут предприняты дальнейшие шаги и санкции в отношении провинившейся компании (если ее вина будет доказан).

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru