



Августовское обновление Windows 10 принесло множество проблем

Августовское обновление Windows 10 принесло множество проблем

Августовское обновление Windows 10 принесло множество проблем

21 августа корпорация Microsoft выпустила обновление под идентификатором KB4100347, которое предназначалось для Windows 10 и Windows Server 2016. Этот патч был примечателен тем, что в нем содержалось обновление микрокода процессоров Intel для противодействия атаке Spectre. Однако оказалось, что эти «заплатки» вызвали множество проблем — пользователи сообщают о невозможности правильно загрузить систему Windows 10, а также о проблемах с производительностью.

Самое интересное, что пользователям процессоров AMD также пришло это обновление.

Основные жалобы пользователей связаны с тремя проблемами: невозможностью загрузки системы, бесконечными циклами ошибки «Preparing Automatic Repair» и значительным падением производительности при прослушивании музыки, работе в браузере Chrome и других приложениях.

Один из постов на Reddit описывает проблему с загрузкой, которая, по-видимому, затрагивает рабочие станции, использующие процессоры Xeon. Однако другие пользователи сообщают об аналогичных проблемах в случае с процессорами Intel i3, i5 и i7.

Также на Reddit был опубликован метод удаления этого злополучного обновления, в котором потребуется использование Windows Recovery Environment для тех систем, которым не удается загрузиться.

Тем пользователям, чьи системы в состоянии загрузиться, но при этом страдают от производительности, рекомендуют удалить обновление штатными средствами.

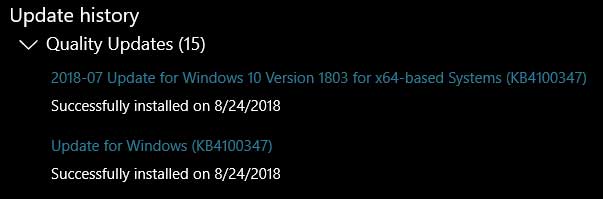
Стоит обратить внимание на тот факт, что пользователи, установившие сначала майское обновление, а затем последнее августовское, будут видеть, что KB4100347 упоминается дважды в истории обновлений.

Напомним, что ранее Intel добавила новый пункт к своему лицензионному соглашению, согласно которому разработчикам дистрибутивов Linux запрещается публиковать результаты тестирования программного обеспечения на быстродействие. Об этом сообщил один из ключевых лидеров движения Open Source и Free Software Брюс Перенс.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru