



В Windows 10 Enterprise будет реализована песочница InPrivate Deskop

В Windows 10 Enterprise будет реализована песочница InPrivate Deskop

В Windows 10 Enterprise будет реализована песочница InPrivate Deskop

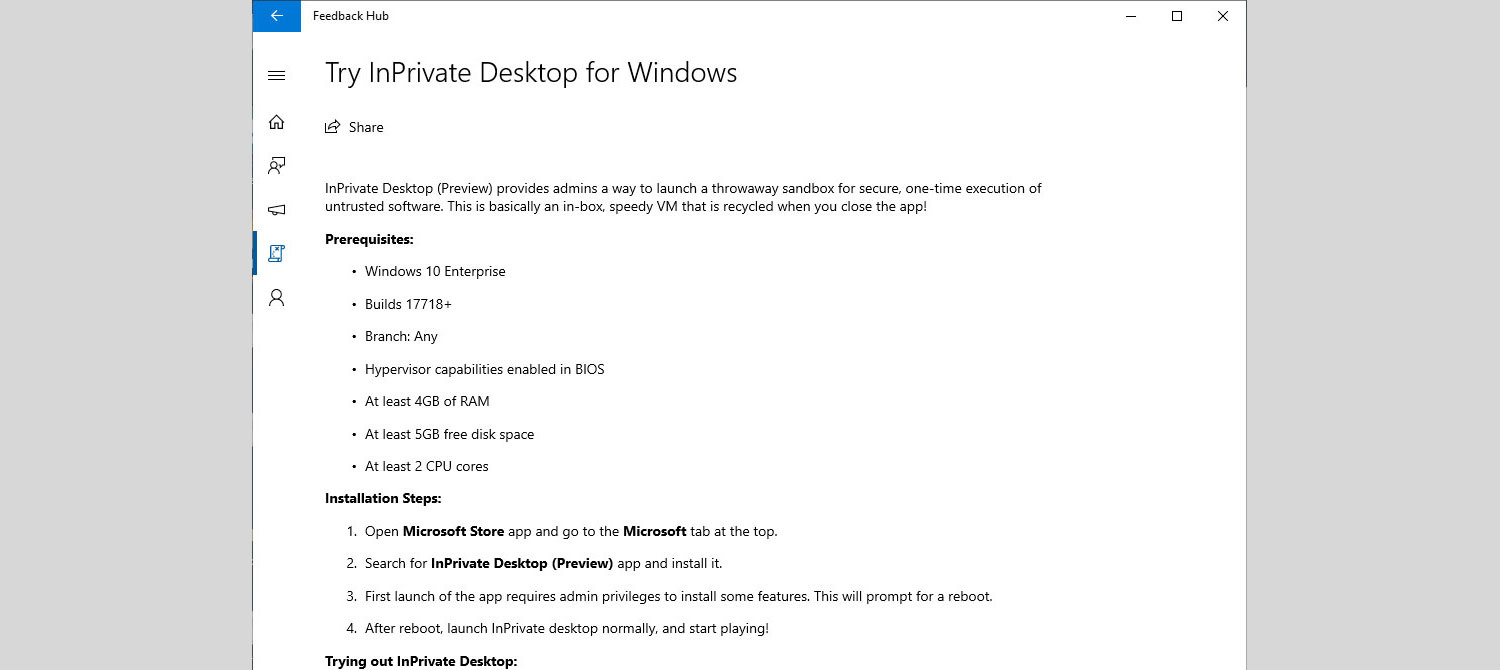
На днях стало известно, что Microsoft планирует реализовать в Windows 10 новую функцию для декстопа, которая будет по возможностям походить на песочницу (изолированную среду). Функция получит имя «InPrivate Desktop», он позволит администраторам запускать подозрительные исполняемые файлы в защищенной изолированной программной среде.

Таким образом, «InPrivate Desktop» поможет защитить саму систему и ее файлы от внесения каких-либо изменений нежелательными или вредоносными программами.

В сущности, это будет встроенная и быстродействующая виртуальная машина, которая будет запускаться каждый раз, когда вы открываете приложение.

Нововведение будет ориентировано на Windows 10 Enterprise. На данный момент известны следующие системные требования «InPrivate Desktop»:

  • Не менее 4 Гб оперативной памяти;
  • 5 Гб свободного места на диске;
  • Двухъядерный процессор;
  • Активированная в BIOS виртуализация процессора.

Сообщается, что установить «InPrivate Desktop» в будущем можно будет следующим образом:

  1. Открыть Microsoft Store и перейти на вкладку Microsoft вверху.
  2. Найти приложение InPrivate Desktop (Preview) и установить его.
  3. Для первого запуска приложения необходимы привилегии администратора (чтобы установить некоторые дополнительные функции). Потребуется перезагрузка.
  4. После перезагрузки можно запустить InPrivate Desktop и начать работу с ним.
Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru