



Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Эксперты сообщили о появлении новой методики, позволяющей легко получить PMKID (Pairwise Master Key Identifier — идентификатор парного главного ключа) маршрутизатора, который использует WPA/WPA2. Впоследствии полученные данные могут быть использованы для взлома пароля роутера.

Предыдущие методы взлома WPA/WPA2 вынуждали злоумышленника дождаться входа пользователя, чтобы захватить всю процедуру хендшейка.

Новый же метод требует лишь одного фрейма, который атакующий может запросить у AP.

Новая схема взлома была обнаружена Дженсом Стьюбом, известным под прозвищем «atom». Именно он создал популярный инструмент для взлома паролей — Hashcat. Стьюб утверждает, что этот метод будет работать практически со всеми маршрутизаторами, использующими 802.11i/p/q/r с включенным роумингом.

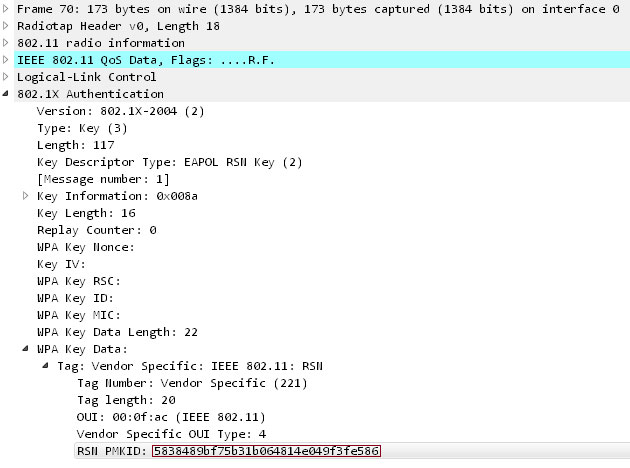
Принцип новой схемы примерно следующий — извлекается RSN IE (Robust Security Network Information Element) из одного фрейма EAPOL. RSN IE представляет собой опциональное поле, которое содержит PMKID. PMKID генерируется маршрутизатором на этапе аутентификации пользователя.

Идентификатор парного главного ключа является частью 4-стороннего хендшейка, в ход которого подтверждается валидность пароля, используемого пользователем.

«PMKID вычисляется с использованием HMAC-SHA1. Ключ в этом случае и есть PMK, а часть данных — соединение фиксированной метки в виде строки “PMK Name”», — объясняет эксперт.

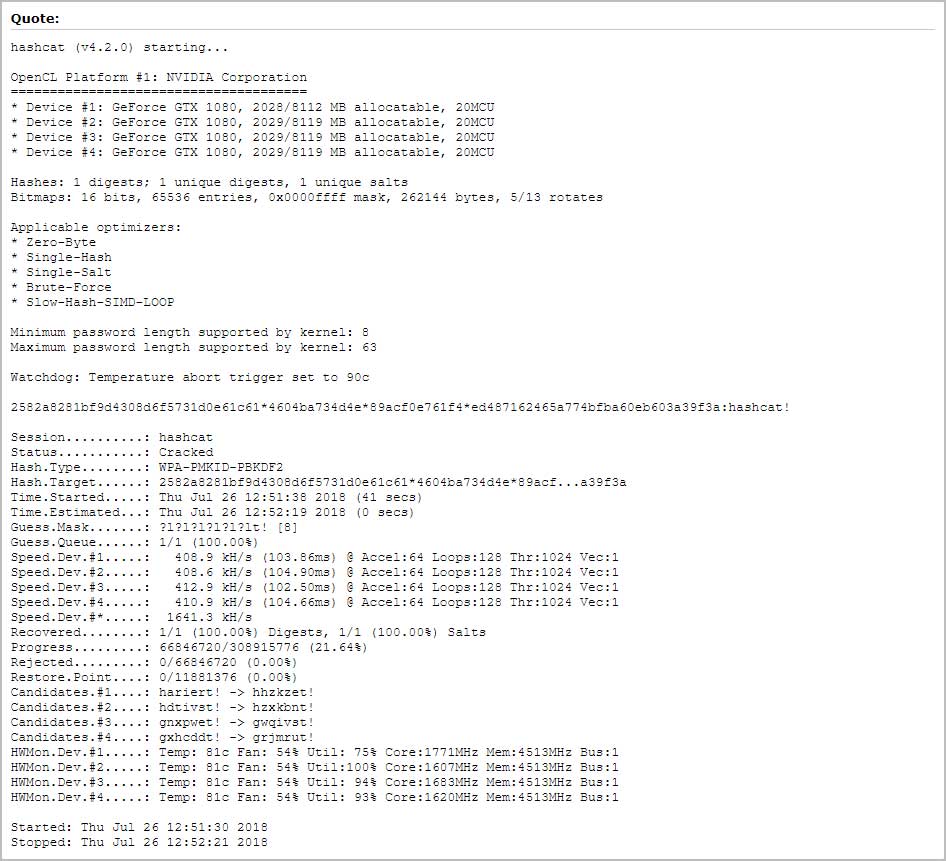
Таким образом, теперь атакующий может попытаться пройти аутентификацию, чтобы получить один фрейм, что обеспечит ему доступ к PMKID. Затем злоумышленник сможет использовать PMKID для получения ключа Pre-Shared Key (PSK).

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru