



Американские сервисы обработки платежей подверглись целевым атакам

Американские сервисы обработки платежей подверглись целевым атакам

Американские сервисы обработки платежей подверглись целевым атакам

Три американские компании, занимающиеся обработкой платежей, стали жертвой атак перехвата BGP (динамический протокол маршрутизации), которые злоумышленники осуществили на их DNS-серверы. Целью этих атак было перенаправление трафика на сервера злоумышленников, что позволяло им красть данные пользователей.

Атаки зафиксировали специалисты Oracle — три раза за прошлый месяц злоумышленники пытались атаковать серверы Datawire, Vantiv и Mercury Payment Systems.

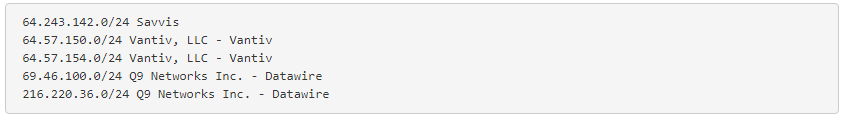
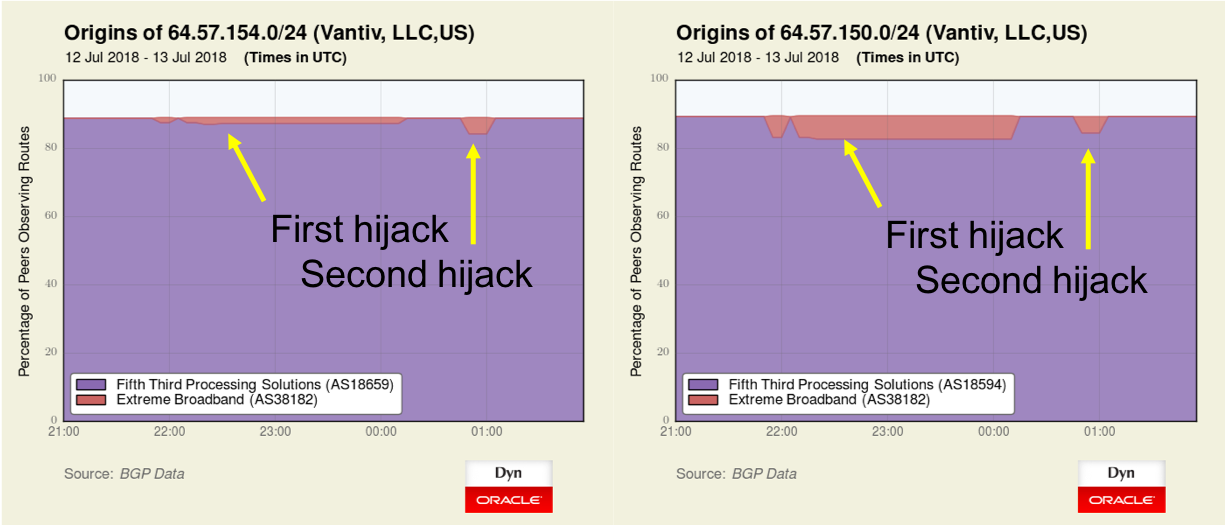
Первая волна атак произошла 6 июля 2018 года. Киберпреступники пытались перенаправить блоки IP-адресов, принадлежащие компаниям Vantiv и Datawire. Эти атаки были относительно короткими.

Следующая волна пошла уже 10 июля, в ходе нее злоумышленники пытались атаковать те же компании, изменилась лишь продолжительность атак — 30 минут. Далее атакующие уже увеличивали продолжительность, например, одна их атак на Vantiv и Datawire длилась до 3 часов.

Эксперты Oracle утверждают, что в ходе двух атак, произошедших 10 и 13 июля, трафик был выведен из Луганска на IP-адреса, принадлежащие голландскому Карибскому острову Кюрасао. Исследователи считают, что это лишь начало, и злоумышленники продолжат эти атаки.

Также специалисты отметили сходства этих целевых атак с теми, что произошли в апреле против компании Amazon.

Напомним, что 24 апреля Amazon на два часа потеряла контроль над некоторым количеством IP-адресов своих облачных сервисов. Киберпреступники, воспользовавшись известной уязвимостью интернет-протокола, перенаправляли трафик на вредоносные адреса.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru