



G Suite будет предупреждать пользователей о правительственных атаках

G Suite будет предупреждать пользователей о правительственных атаках

G Suite будет предупреждать пользователей о правительственных атаках

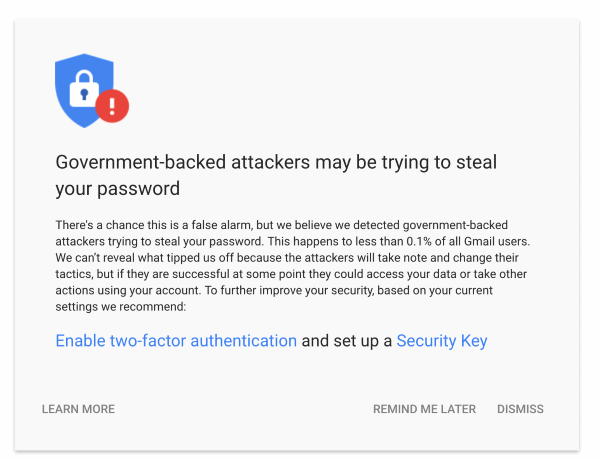
Сегодня корпорация Google сообщила об усовершенствовании функции, которую смогут использовать администраторы учетных записей G Suite для настройки специальных предупреждений, которые будут уведомлять о попытках проникновения правительственных хакеров в один из таких аккаунтов.

Эта новая возможность будет доступа по адресу «Консоль администратора» => «Отчеты» => «Управление предупреждениями» => «Спонсируемая государством атака» («Admin Console => Reports => Manage Alerts => Government backed attack»).

Эта настройка доступна всем лицам, имеющим стандартную учетную запись администратора G Suite.

На самом деле, эта «фича» известна с 2012 года — тогда Google впервые внедрила эту систему оповещений. В 2017 году корпорация полностью обновила и переработала эту систему.

Оповещения о попытках вторжения со стороны какого-либо правительства обычно приходят при обнаружении фишинговых схем, вредоносных вложений, либо атак брутфорс, которые исходят от киберпреступных групп, связанных с правительством.

Нововведения помогут администраторам контролировать, что происходит внутри учетной записи G Suite, которая подвергается атаке со стороны правительственных хакеров. Администраторам теперь будет легче получать уведомления о продолжающихся атаках, и о том, какой именно аккаунт был затронут.

Более того, админы смогут настроить автоматические действия, которые необходимо предпринять в случае атаки со стороны государства. Например, сброс пароля затронутой учетной записи, который просто необходим.

И последний штрих — теперь администраторы смогут отправлять копию предупреждения об атаке пользователю.

Сегодня также стало известно, что Google планирует создать цензурированную версию своего поисковика специально для пользователей из Китая. В этой версии поисковой системы будут блокироваться сайты, упоминающие права человека, демократию, религию и мирный протест.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru