



Органы власти США получили вредонос по обычной почте в CD-дисках

Органы власти США получили вредонос по обычной почте в CD-дисках

Органы власти США получили вредонос по обычной почте в CD-дисках

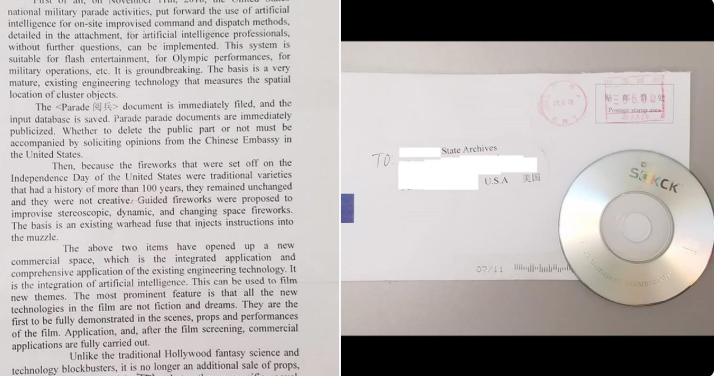
Оказывается, в наши дни можно получить вредоносные программы не только через фишинговые схемы. Некоторые органы власти США сообщили о получении компакт-дисков (CD) через обычную почту, на дисках содержалась вредоносная программа. Есть предположения, что данная «посылка» родом из Китая.

На самом деле, это очень интересный подход, который, скорее всего, вызовет у получателя любопытство — ему захочется узнать, что же находится на этих дисках.

«Источники сообщают, что письма прибыли в конверте с китайским штампом. В них находилось сложно сформулированное письмо с типичными китайскими иероглифами», — утверждает Брайан Кребс, написавший у себя в блоге об этой рассылке.

Дальнейший анализ содержимого показал, что на дисках присутствовали файлы Microsoft Word (.doc) на языке Путунхуа. Некоторые из них содержали вредоносные скрипты Visual Basic.

На данный момент известно, что письма получили такие структуры, как государственные архивы, государственные исторические общества и государственный департамент по делам культуры. Неизвестно, вставлял ли кто-нибудь из сотрудников этих учреждений диск в компьютер.

«Я уверен, что многие из вас скажут, что есть куда более действенные методы доставки вредоносного содержимого. Например, злоумышленники могли бы использовать USB-накопители вместо CD. Однако это в очередной раз доказывает, что у киберпреступности много различных форм, а изобретательность мошенников никуда не делась», — продолжает Кребс.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru