



Органы власти США получили вредонос по обычной почте в CD-дисках

Органы власти США получили вредонос по обычной почте в CD-дисках

Органы власти США получили вредонос по обычной почте в CD-дисках

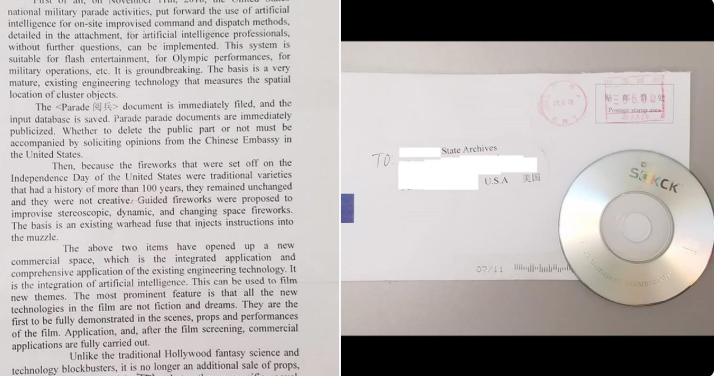
Оказывается, в наши дни можно получить вредоносные программы не только через фишинговые схемы. Некоторые органы власти США сообщили о получении компакт-дисков (CD) через обычную почту, на дисках содержалась вредоносная программа. Есть предположения, что данная «посылка» родом из Китая.

На самом деле, это очень интересный подход, который, скорее всего, вызовет у получателя любопытство — ему захочется узнать, что же находится на этих дисках.

«Источники сообщают, что письма прибыли в конверте с китайским штампом. В них находилось сложно сформулированное письмо с типичными китайскими иероглифами», — утверждает Брайан Кребс, написавший у себя в блоге об этой рассылке.

Дальнейший анализ содержимого показал, что на дисках присутствовали файлы Microsoft Word (.doc) на языке Путунхуа. Некоторые из них содержали вредоносные скрипты Visual Basic.

На данный момент известно, что письма получили такие структуры, как государственные архивы, государственные исторические общества и государственный департамент по делам культуры. Неизвестно, вставлял ли кто-нибудь из сотрудников этих учреждений диск в компьютер.

«Я уверен, что многие из вас скажут, что есть куда более действенные методы доставки вредоносного содержимого. Например, злоумышленники могли бы использовать USB-накопители вместо CD. Однако это в очередной раз доказывает, что у киберпреступности много различных форм, а изобретательность мошенников никуда не делась», — продолжает Кребс.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru