



Проанализирована активность APT-группы, использующей кастомные вредоносы

Проанализирована активность APT-группы, использующей кастомные вредоносы

Проанализирована активность APT-группы, использующей кастомные вредоносы

Компания Symantec опубликовала отчет, в котором описала недавно обнаруженную кибершпионскую группу, которую специалисты антивирусного вендора назвали Leafminer. Эти киберпреступники специализируются на атаках на государственном уровне.

Leafminer, представляющая собой APT-группу, активна как минимум с начала 2017 года. Symantec обнаружила вредоносную программу этой группы на 44 компьютерах в нескольких странах.

Итого, вредонос был замечен в Саудовской Аравии (28), Ливане (8), Израиле (3) и Кувейте (1). Еще четыре системы остались неопознанными.

В процессе изучения этой группы специалистам Symantec также удалось получить доступ к одному из серверов, принадлежащих злоумышленникам. Он использовался для фишинга и распространения вредоносных программ.

Также на этом сервере был обнаружен список организаций, которые Leafminer «прощупывала» на предмет слабых мест, благодаря которым в будущем можно совершить успешную кибератаку.

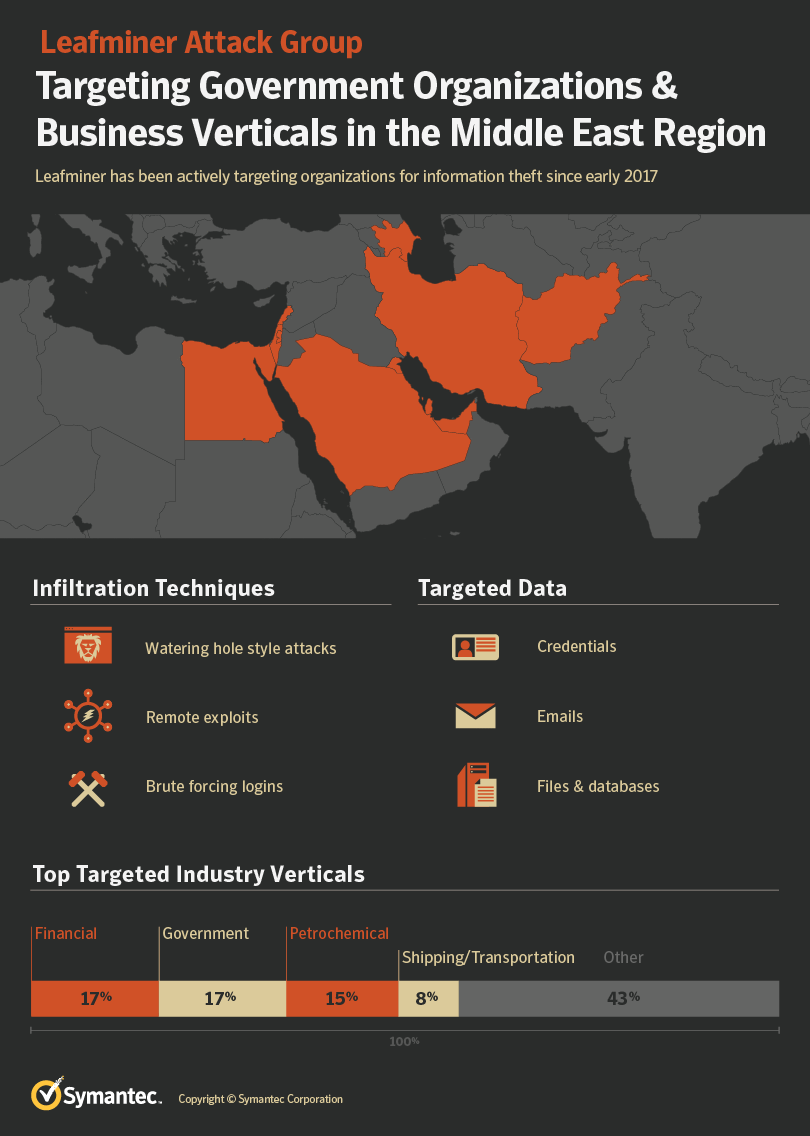
Этот список содержит информацию о 809 организациях, расположенных в Саудовской Аравии, Объединенных Арабских Эмиратах, Катаре, Кувейте, Бахрейне, Египте, Израиле и Афганистане.

На сервере преступников удалось найти еще 112 файлов, среди которых была сама вредоносная программа, различные логи и другие инструменты, помогающие проводить целенаправленные атаки. Изучив все добытые данные, эксперты пришли к выводу, что группа атаковала, следуя трем основным схемам:

  1. Компрометация серверов с последующей атакой вида watering hole, которая помогала установить на компьютеры пользователей злонамеренную программу.
  2. Сканирование уязвимых сетей и использование эксплойтов для проникновения в них.
  3. Попытки угадать учетные данные целевых сетей, используя подбор по словарю. После этого вредонос вручную развертывался в системе.

Примечательно, что Leafminer использовала кастомные вредоносы, которые труднее обнаружить.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru