



ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

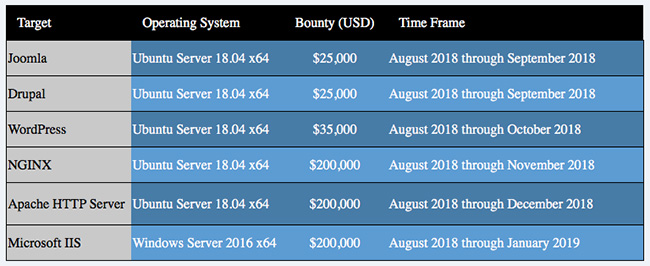
Инициатива по поиску уязвимостей нулевого дня Zero Day Initiative (ZDI), основанная компанией Trend Micro, призывает исследователей искать 0-day бреши удаленного выполнения кода (RCE) в нескольких продуктах на стороне сервера. За некоторые из них ZDI обещает выплатить до 200 000 долларов.

Брайан Горенц, представитель ZDI, поясняет:

«Начиная с 1 августа мы будем предлагать специальную денежную премию за обнаружения отдельных недостатков безопасности. Предложение будет ограничено по времени».

Исследователи смогут получить вознаграждения за бреши в следующих продуктах: Joomla, Drupal, WordPress, NGINX, Apache HTTP Server и Microsoft IIS.

Как только будет выплачен первое вознаграждение, продукт будет удален из списка. Зато в этом же списке появится новый продукт, обнаружение уязвимости в котором будет стоить своих денег. Первый исследователь, предоставивший рабочий эксплойт, позволяющий удаленно выполнить код, получит полную сумму вознаграждения.

Остальным тоже что-нибудь перепадет, так как их материалы все равно будут использованы ZDI, следовательно, за них заплатят определенную сумму в рамках другой программы по поиску уязвимостей.

Авторы инициативы подчеркивают, что 0-day эксплойт должен использовать уязвимость в самом продукте, а не в стороннем плагине или аддоне. Также обязательным условием является предоставление полностью рабочей версии эксплойта, а не только POC-кода.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru