



ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

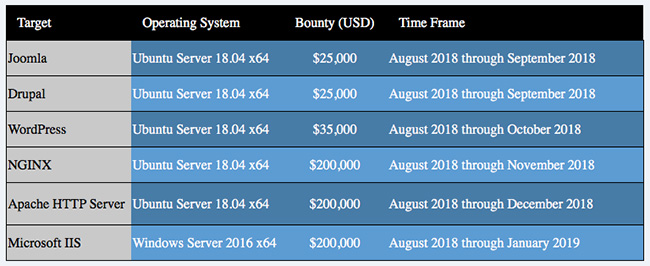
Инициатива по поиску уязвимостей нулевого дня Zero Day Initiative (ZDI), основанная компанией Trend Micro, призывает исследователей искать 0-day бреши удаленного выполнения кода (RCE) в нескольких продуктах на стороне сервера. За некоторые из них ZDI обещает выплатить до 200 000 долларов.

Брайан Горенц, представитель ZDI, поясняет:

«Начиная с 1 августа мы будем предлагать специальную денежную премию за обнаружения отдельных недостатков безопасности. Предложение будет ограничено по времени».

Исследователи смогут получить вознаграждения за бреши в следующих продуктах: Joomla, Drupal, WordPress, NGINX, Apache HTTP Server и Microsoft IIS.

Как только будет выплачен первое вознаграждение, продукт будет удален из списка. Зато в этом же списке появится новый продукт, обнаружение уязвимости в котором будет стоить своих денег. Первый исследователь, предоставивший рабочий эксплойт, позволяющий удаленно выполнить код, получит полную сумму вознаграждения.

Остальным тоже что-нибудь перепадет, так как их материалы все равно будут использованы ZDI, следовательно, за них заплатят определенную сумму в рамках другой программы по поиску уязвимостей.

Авторы инициативы подчеркивают, что 0-day эксплойт должен использовать уязвимость в самом продукте, а не в стороннем плагине или аддоне. Также обязательным условием является предоставление полностью рабочей версии эксплойта, а не только POC-кода.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru