



Эксперты анонсировали новые методы борьбы с атаками Spectre и Rowhammer

Эксперты анонсировали новые методы борьбы с атаками Spectre и Rowhammer

Эксперты анонсировали новые методы борьбы с атаками Spectre и Rowhammer

Специалисты нескольких университетов сообщили о найденном ими способе борьбы с такими серьезными уязвимостями, как Spectre и Rowhammer. Способ устранения брешей используется на уровне программного обеспечения, это значит, что он не зависит от производителей процессоров и оперативной памяти.

Одним из таких способов на прошлой неделе поделились эксперты из Дартмутского колледжа в Нью-Хэмпшире. По словам специалистов, им удалось найти способ противодействия Spectre Variant 1 (CVE-2017-5753).

Способ исследователей завязан на ELFbac, встроенной в ядро Linux функции, которая предоставляет порядок контроля доступа для процессов на уровне исполняемых файлов ELF.

«Решение использует ELFbac для безопасного разделения адресного пространства программы. Этот подход гарантирует, что все данные и код будут изолированы друг от друга», — объясняют эксперты.

В настоящее время специалисты работают над подробным описанием своей схемы, а в течение следующих нескольких дней будет запущен специальный сайт, содержащий подробную информацию о методе противодействия этой киберугрозе.

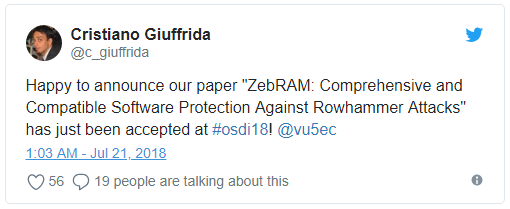
Вторым методом поделилась группа ученых из Systems and Network Security Group. По словам специалистов, их новый метод, получивший имя ZebRAM, сможет защитить системы от атак вида Rowhammer.

К сожалению, на данный момент никакой подробной информации относительно этого метода толком нет. Лишь можно выделить отдельный твит, в котором упоминается название предстоящей исследовательской работы.

В прошлом месяце эта же исследовательская группа сообщила о новом варианте атаки Rowhammer — RAMpage, которая опасна для всех Android-устройств, выпущенных с 2012 года.

Но помимо этой неточной информации, также можно выделить специальный инструмент, выпущенный специалистами для сканирования на предмет уязвимости системы к атакам вида Spectre v1.

Инструмент был разработан экспертами Red Hat, он доступен только для Linux-систем. В настоящее время программа поддерживает только архитектуры x86_64 и AArch64. В блоге Red Hat можно найти более подробную информацию по его использованию.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru