



Обнаружение уязвимостей независимыми хакерами выходит на первый план

Обнаружение уязвимостей независимыми хакерами выходит на первый план

Обнаружение уязвимостей независимыми хакерами выходит на первый план

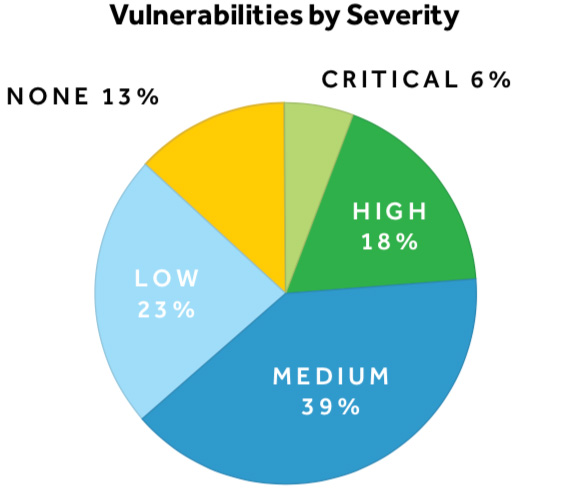
Компания HackerOne опубликовала результаты отчета «Hacker-Powered Security Report», за основу этого исследования взят анализ более чем 72 000 уязвимостей. В документе утверждается, что ИБ-специалисты находят гораздо более серьезные бреши в безопасности, чем раньше.

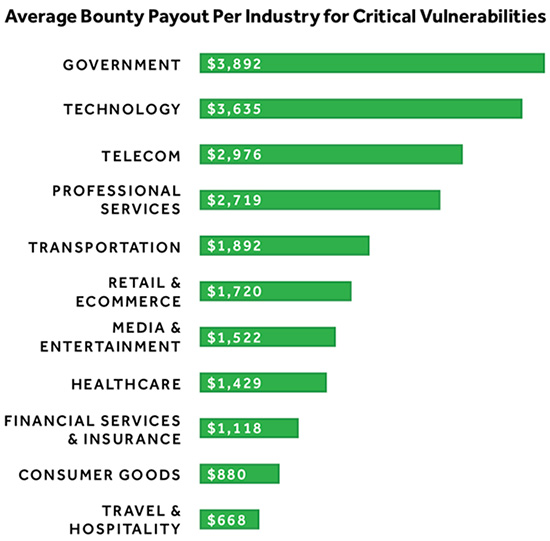
Общее количество серьезных и критических уязвимостей увеличилось на 22 % в сравнении с прошлым годом. Растут и премии, выплачиваемые специалистам за обнаруженные проблемы безопасности, крупнейшая сумма за одно сообщение об уязвимости составила $75 000.

Самые щедрые организации, среди которых Google, Microsoft и Intel, выплачивают до $250 000 за критические уязвимости. Между тем, ложные срабатывания постепенно становятся пережитком прошлого — 80 % предоставляемых отчетов качественны и полезны.

«Краудсорсинг в сфере различных тестирований кибербезопасности быстро приближается к критической массе», — уведомил Gartner.

Государственный сектор, как оказалось, поддерживает модель, основанную на поиске уязвимостей ИТ-специалистами. Многие государственные программы направлены на то, чтобы помочь такой схеме находить критические недостатки и исправлять их.

Различные промышленные предприятия также подтянулись во всем, что касается поиска, обнаружения и устранения проблем безопасности. Тем не менее ведущие организации по-прежнему недостаточно подготовлены для эффективной борьбы с уязвимостями.

У 93 % организаций из списка Forbes Global 2000 нет правил получения отчетов об уязвимостях от третьих лиц, а также устранения этих брешей в кратчайшие сроки.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru