



Обнаружение уязвимостей независимыми хакерами выходит на первый план

Обнаружение уязвимостей независимыми хакерами выходит на первый план

Обнаружение уязвимостей независимыми хакерами выходит на первый план

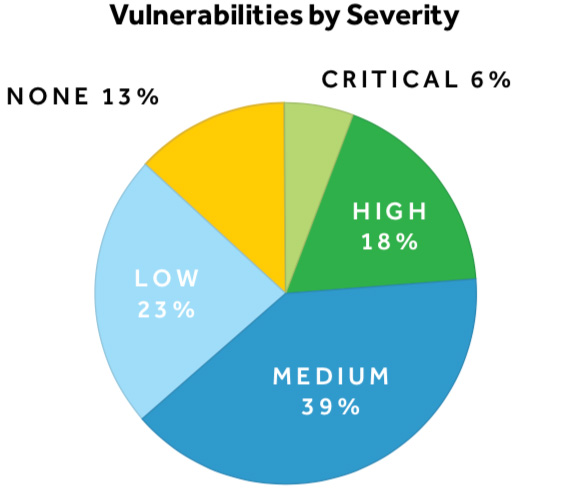
Компания HackerOne опубликовала результаты отчета «Hacker-Powered Security Report», за основу этого исследования взят анализ более чем 72 000 уязвимостей. В документе утверждается, что ИБ-специалисты находят гораздо более серьезные бреши в безопасности, чем раньше.

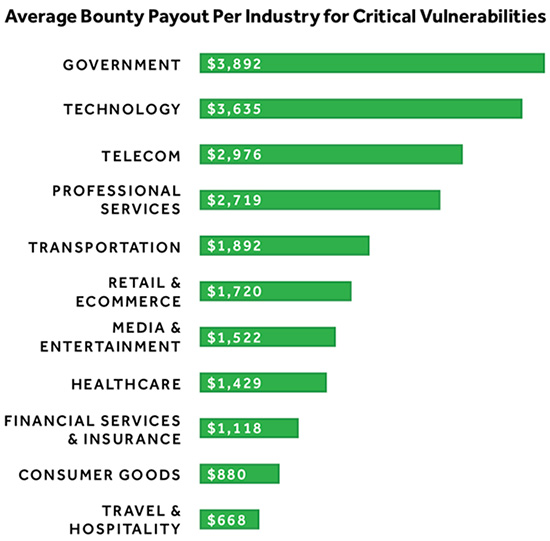
Общее количество серьезных и критических уязвимостей увеличилось на 22 % в сравнении с прошлым годом. Растут и премии, выплачиваемые специалистам за обнаруженные проблемы безопасности, крупнейшая сумма за одно сообщение об уязвимости составила $75 000.

Самые щедрые организации, среди которых Google, Microsoft и Intel, выплачивают до $250 000 за критические уязвимости. Между тем, ложные срабатывания постепенно становятся пережитком прошлого — 80 % предоставляемых отчетов качественны и полезны.

«Краудсорсинг в сфере различных тестирований кибербезопасности быстро приближается к критической массе», — уведомил Gartner.

Государственный сектор, как оказалось, поддерживает модель, основанную на поиске уязвимостей ИТ-специалистами. Многие государственные программы направлены на то, чтобы помочь такой схеме находить критические недостатки и исправлять их.

Различные промышленные предприятия также подтянулись во всем, что касается поиска, обнаружения и устранения проблем безопасности. Тем не менее ведущие организации по-прежнему недостаточно подготовлены для эффективной борьбы с уязвимостями.

У 93 % организаций из списка Forbes Global 2000 нет правил получения отчетов об уязвимостях от третьих лиц, а также устранения этих брешей в кратчайшие сроки.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru