



Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Специалисты «Лаборатории Касперского» наткнулись на новую форму вредоносной программы, которая может инфицировать компьютер пользователя либо вымогателем, либо вредоносным майнером (зависит от конфигурации компьютера). Зловред получил имя Rakhni.

Исследователи уточняют, что первые образцы семейства Trojan-Ransom.Win32.Rakhni были впервые обнаружены в 2013 году.

Теперь же злоумышленники решили добавить к возможностям Rakhni вредоносный криптомайнинг. Попав в систему, новые варианты Rakhni принимают решение, чем заразить пользователя, исходя из конфигурации его компьютера.

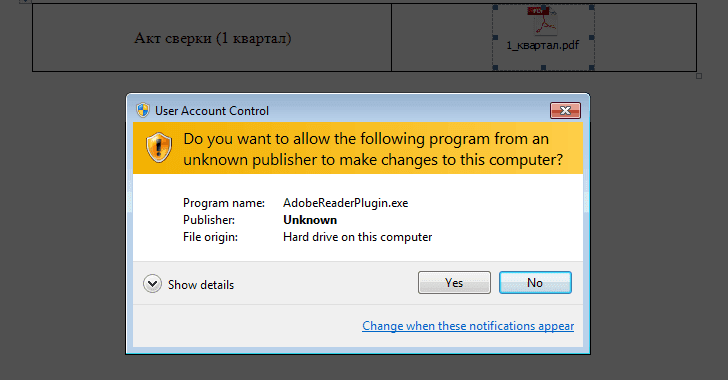
Rakhni распространяется с помощью целевого фишинга, электронные письма содержат прикрепленный файл документа Word. В документах находится значок PDF, если на него нажать, запуститься вредоносный исполняемый файл.

В процессе выполнения вредоносная составляющая отобразит пользователя сообщение об ошибке, тем временем параллельно будут выполняться проверки на установленные антивирусные программы и песочницы.

Если вредонос понимает, что систему можно заразить, он выбирает между вредоносным майнером и вымогателем.

Rakhni будет проверять наличие папки %AppData%\Bitcoin, если она существует, вредоносная программа установит шифровальщик. Если же директории нет, а компьютер располагает двумя и более логическими процессорами, зловред загрузит майнер криптовалюты.

Rakhni располагает сертификатом, то есть каждый исполняемый файл подписан. Эти поддельные сертификаты якобы были выпущены Microsoft и Adobe. Эксперты также заметили, что вредоносная программа использует CertMgr.exe для установки поддельных сертификатов.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru