



Исследование 17 260 Android-приложений не выявило признаков шпионажа

Исследование 17 260 Android-приложений не выявило признаков шпионажа

Исследование 17 260 Android-приложений не выявило признаков шпионажа

Тщательное исследование 17 260 приложений для Android показало, что некоторые из них могут случайно делать скриншоты и загружать их в Сеть. Однако нет доказательств тому, что эти приложения скрытно активируют камеру или микрофон, чтобы шпионить за владельцами устройств.

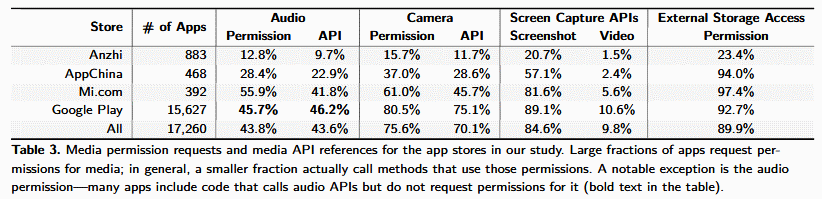
Исследование провели ученые из Северо-Западного и Калифорнийского университетов, в ходе него было проанализировано поведение популярных приложений, доступных в официальном магазине Google Play, а также приложений из трех альтернативных магазинов.

Таким образом, исследователи оценили поведение 15 627 приложений из официального магазина Google Play, 510 приложений из AppChina, 528 приложений из Mi.com и 285 приложений из портала Anzhi.

Ключевыми моментами исследования были следующие вопросы:

  1. Какие приложения запрашивают разрешение на доступ к камере и микрофону телефона;
  2. У каких приложений есть код, вызывающий функции API, специфичные для мультимедиа (Audio API, Camera API или Screen Capture API);
  3. Находятся ли функции для вызова этих API в коде самого приложения или же в сторонней библиотеке, встроенной в приложение.

Исследователи обнаружили, что многие приложения запрашивают доступ к мультимедийным ресурсам в целом, но только небольшая их часть по факту используют эти разрешения.

«Это все равно лазейка для потенциальных злоумышленников, так как ранее неиспользуемые разрешения могут быть использованы новым сторонним кодом, которым разработчик может дополнить приложение», — объясняют специалисты.

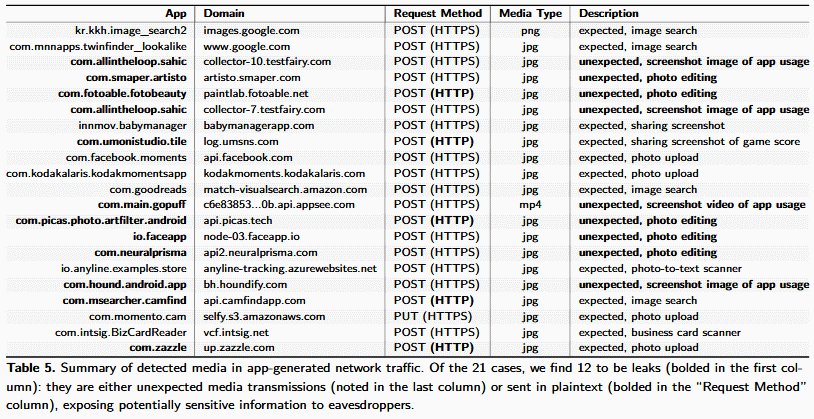
Однако есть и положительный момент — из 17 260 приложений эксперты наткнулись лишь на 21, которые записывали и отправляли мультимедийные данные, используя сетевое соединение.

Их этих 21 12 отправляли информацию в виде простого текста через незащищенное соединение (HTTP).

Среди таких приложений были и те, которые загружали изображения на облачные серверы для их редактирования, однако тот факт, что пользователей об этом не уведомляли, уже позволяет считать это утечкой.

Исследователям не удалось обнаружить признаки скрытой записи через микрофон или камеру.

Однако эксперты отметили нехорошую тенденцию использования сторонних библиотек. Специалисты отметили, что основная часть рисков связана именно со сторонними библиотеками, которые часто злоупотребляют выданными приложению разрешениями.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru