



Новая версия шифровальщика GandCrab меняет алгоритм шифрования

Новая версия шифровальщика GandCrab меняет алгоритм шифрования

Новая версия шифровальщика GandCrab меняет алгоритм шифрования

В минувшие выходные киберпреступники выпустили новую версию вымогателя GandCrab V4, который получил множество изменений. Нововведения включают в себя различные алгоритмы шифрования, новое расширение .KRAB для зашифрованных файлов, новое имя для файла с требованиями выкупа и новый сайт TOR для оплаты выкупа.

К сожалению, пострадавшие от GandCrab v4 пользователи на данный момент не могут восстановить свои файлы бесплатно.

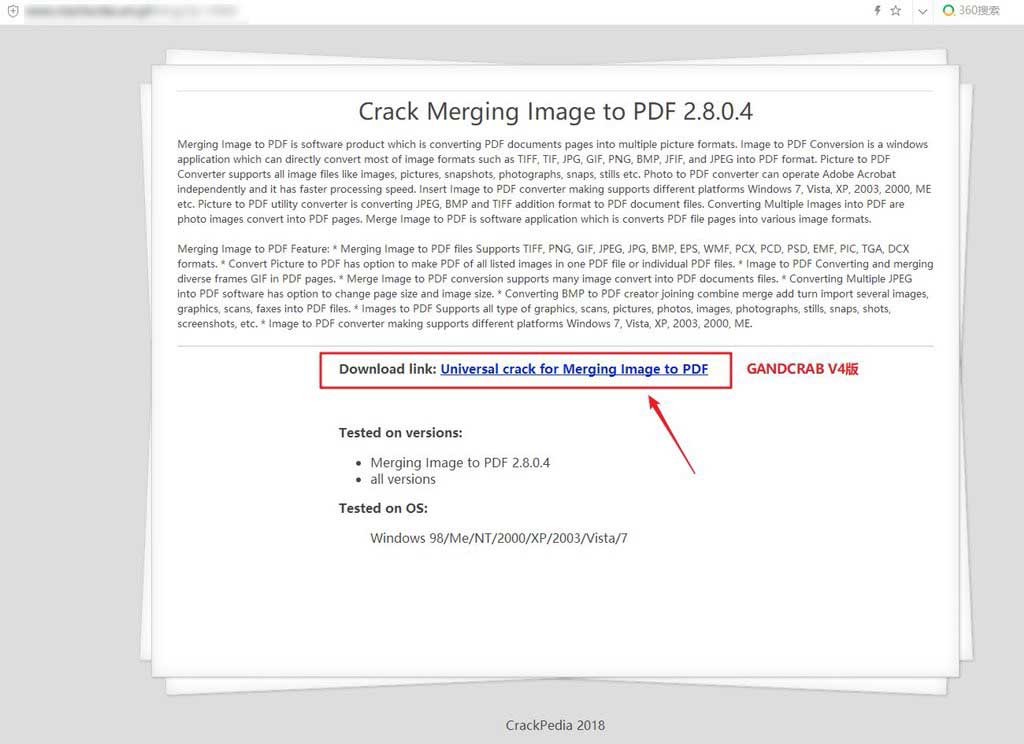
По словам ИБ-аналитика под псевдонимом Fly, одним из векторов распространения этого вымогателя являются сайты, на которых предлагают скачать «кряки» (crack) для различного программного обеспечения.

Злоумышленники действуют просто: взламывается вполне легитимный сайт, а затем на нем размещаются отдельные элементы, предлагающие скачать различные кряки для программ. Если пользователь скачает и запустит один из таких файлов, его компьютер окажется заражен вымогателем GandCrab.

На скриншоте ниже эксперты привели пример распространения GandCrab на сайте:

Специалисты говорят, что вымогатель переключился на новый алгоритм шифрования — Salsa20. Авторы GandCrab любят делать отсылки к различным экспертам, компаниям и сайтам. В этот раз они поблагодарили профессора Дэниэла Дж. Бернштейна, который изобрел алгоритм Salsa20.

@hashbreaker Daniel J. Bernstein let's dance salsa <3

После запуска GandCrab будет сканировать компьютер и любые сетевые ресурсы на предмет файлов, которые можно зашифровать. В процессе шифрования вымогатель добавляет к файлам расширение .KRAB.

Также шифровальщик создает файл KRAB-DECRYPT.txt, в котором жертве даются инструкции относительно оплаты выкупа. Цена выкупа — $1 200 в криптовалюте DASH (DSH).

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru