



Новая версия SamSam не запустится, пока не будет введен пароль

Новая версия SamSam не запустится, пока не будет введен пароль

Новая версия SamSam не запустится, пока не будет введен пароль

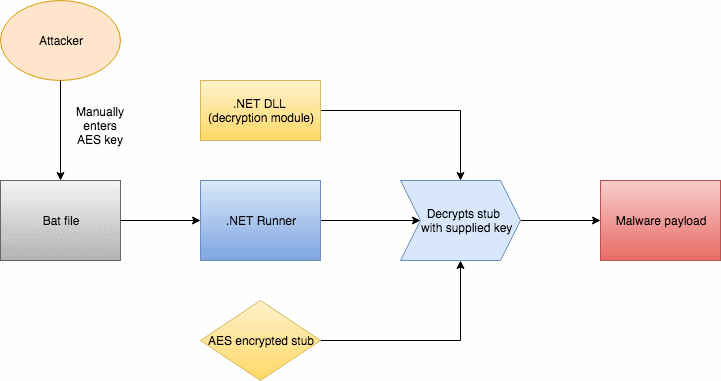
Последние версии вымогателя SamSam обзавелись новой функцией защиты от анализа антивирусными специалистами. Зловред не запустится до тех пор, пока пытающееся запустить его лицо не введет специальный пароль через командную строку.

Этот новый механизм был внедрен командой, занимающейся разработкой SamSam. В предыдущих версиях он отсутствовал, так что каждый мог запустить файл вымогателя на исполнение.

Напомним, что киберпреступники используют SamSam лишь в редких случаях, обычно после взлома частных сетей крупных компаний или государственных учреждений. Этот вымогатель нельзя встретить в прикрепленных к электронным письмам вложениях.

Новая защитная функция не позволит исследователям в области безопасности запустить файл вредоноса. Другими словами, эксперты не смогут проанализировать SamSam, собрав данные о его последней версии.

Специалисты считают, что новые защитные возможности были добавлены в этом месяце, так как предыдущие отчеты исследователей не упоминали наличия парольной защиты от запуска.

«Пароль устанавливается во врем компиляции, это значит, что у каждой кампании может быть сой пароль», — объясняет Алан Лиска из Recorded Future. — «Насколько нам известно, группа, разрабатывающая SamSam, не спонсируется государством. Однако эти новые методы антианализа очень схожи с тем, что делают государственные киберпреступники».

В прошлом году мы сообщали, что вымогатель SamSam повысил сумму выкупа до 33 000 долларов. Если этому зловреду удалось заразить одну машину в сети, он непременно будет пытаться также скомпрометировать и другие. Авторы SamSam используют протокол удаленного рабочего стола (RDP), веб-оболочки и пакетные скрипты для компрометации сетей.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru