



Новая версия SamSam не запустится, пока не будет введен пароль

Новая версия SamSam не запустится, пока не будет введен пароль

Новая версия SamSam не запустится, пока не будет введен пароль

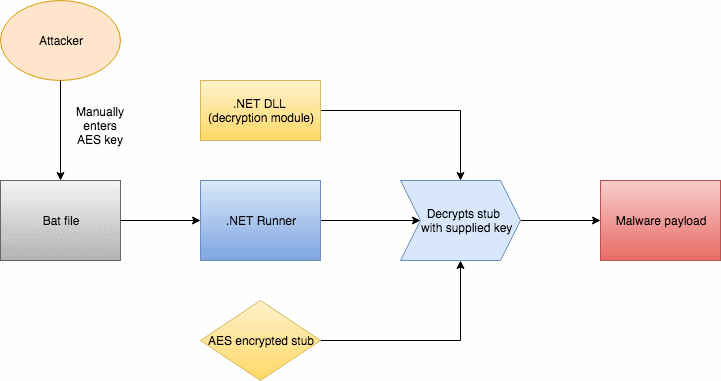
Последние версии вымогателя SamSam обзавелись новой функцией защиты от анализа антивирусными специалистами. Зловред не запустится до тех пор, пока пытающееся запустить его лицо не введет специальный пароль через командную строку.

Этот новый механизм был внедрен командой, занимающейся разработкой SamSam. В предыдущих версиях он отсутствовал, так что каждый мог запустить файл вымогателя на исполнение.

Напомним, что киберпреступники используют SamSam лишь в редких случаях, обычно после взлома частных сетей крупных компаний или государственных учреждений. Этот вымогатель нельзя встретить в прикрепленных к электронным письмам вложениях.

Новая защитная функция не позволит исследователям в области безопасности запустить файл вредоноса. Другими словами, эксперты не смогут проанализировать SamSam, собрав данные о его последней версии.

Специалисты считают, что новые защитные возможности были добавлены в этом месяце, так как предыдущие отчеты исследователей не упоминали наличия парольной защиты от запуска.

«Пароль устанавливается во врем компиляции, это значит, что у каждой кампании может быть сой пароль», — объясняет Алан Лиска из Recorded Future. — «Насколько нам известно, группа, разрабатывающая SamSam, не спонсируется государством. Однако эти новые методы антианализа очень схожи с тем, что делают государственные киберпреступники».

В прошлом году мы сообщали, что вымогатель SamSam повысил сумму выкупа до 33 000 долларов. Если этому зловреду удалось заразить одну машину в сети, он непременно будет пытаться также скомпрометировать и другие. Авторы SamSam используют протокол удаленного рабочего стола (RDP), веб-оболочки и пакетные скрипты для компрометации сетей.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru