



Новая версия SamSam не запустится, пока не будет введен пароль

Новая версия SamSam не запустится, пока не будет введен пароль

Новая версия SamSam не запустится, пока не будет введен пароль

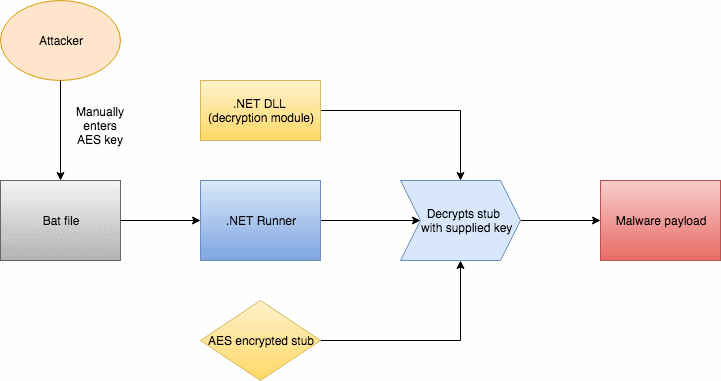
Последние версии вымогателя SamSam обзавелись новой функцией защиты от анализа антивирусными специалистами. Зловред не запустится до тех пор, пока пытающееся запустить его лицо не введет специальный пароль через командную строку.

Этот новый механизм был внедрен командой, занимающейся разработкой SamSam. В предыдущих версиях он отсутствовал, так что каждый мог запустить файл вымогателя на исполнение.

Напомним, что киберпреступники используют SamSam лишь в редких случаях, обычно после взлома частных сетей крупных компаний или государственных учреждений. Этот вымогатель нельзя встретить в прикрепленных к электронным письмам вложениях.

Новая защитная функция не позволит исследователям в области безопасности запустить файл вредоноса. Другими словами, эксперты не смогут проанализировать SamSam, собрав данные о его последней версии.

Специалисты считают, что новые защитные возможности были добавлены в этом месяце, так как предыдущие отчеты исследователей не упоминали наличия парольной защиты от запуска.

«Пароль устанавливается во врем компиляции, это значит, что у каждой кампании может быть сой пароль», — объясняет Алан Лиска из Recorded Future. — «Насколько нам известно, группа, разрабатывающая SamSam, не спонсируется государством. Однако эти новые методы антианализа очень схожи с тем, что делают государственные киберпреступники».

В прошлом году мы сообщали, что вымогатель SamSam повысил сумму выкупа до 33 000 долларов. Если этому зловреду удалось заразить одну машину в сети, он непременно будет пытаться также скомпрометировать и другие. Авторы SamSam используют протокол удаленного рабочего стола (RDP), веб-оболочки и пакетные скрипты для компрометации сетей.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru