



Новая версия SamSam не запустится, пока не будет введен пароль

Новая версия SamSam не запустится, пока не будет введен пароль

Новая версия SamSam не запустится, пока не будет введен пароль

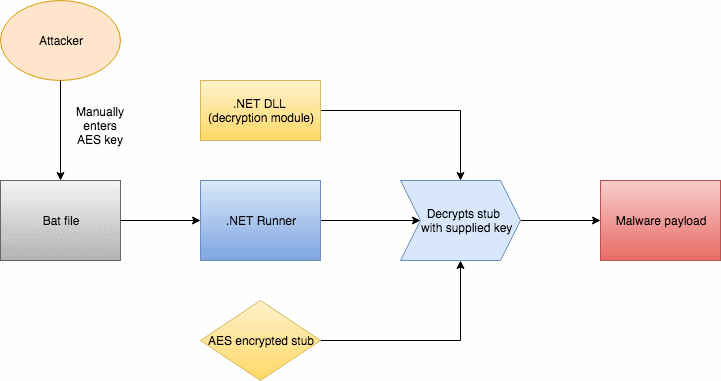
Последние версии вымогателя SamSam обзавелись новой функцией защиты от анализа антивирусными специалистами. Зловред не запустится до тех пор, пока пытающееся запустить его лицо не введет специальный пароль через командную строку.

Этот новый механизм был внедрен командой, занимающейся разработкой SamSam. В предыдущих версиях он отсутствовал, так что каждый мог запустить файл вымогателя на исполнение.

Напомним, что киберпреступники используют SamSam лишь в редких случаях, обычно после взлома частных сетей крупных компаний или государственных учреждений. Этот вымогатель нельзя встретить в прикрепленных к электронным письмам вложениях.

Новая защитная функция не позволит исследователям в области безопасности запустить файл вредоноса. Другими словами, эксперты не смогут проанализировать SamSam, собрав данные о его последней версии.

Специалисты считают, что новые защитные возможности были добавлены в этом месяце, так как предыдущие отчеты исследователей не упоминали наличия парольной защиты от запуска.

«Пароль устанавливается во врем компиляции, это значит, что у каждой кампании может быть сой пароль», — объясняет Алан Лиска из Recorded Future. — «Насколько нам известно, группа, разрабатывающая SamSam, не спонсируется государством. Однако эти новые методы антианализа очень схожи с тем, что делают государственные киберпреступники».

В прошлом году мы сообщали, что вымогатель SamSam повысил сумму выкупа до 33 000 долларов. Если этому зловреду удалось заразить одну машину в сети, он непременно будет пытаться также скомпрометировать и другие. Авторы SamSam используют протокол удаленного рабочего стола (RDP), веб-оболочки и пакетные скрипты для компрометации сетей.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru