



Эксперты проанализировали используемые Северной Кореей вредоносы

Эксперты проанализировали используемые Северной Кореей вредоносы

Эксперты проанализировали используемые Северной Кореей вредоносы

Ранее US-Cert уже сообщала о вредоносной активности в киберпространстве со стороны Северной Кореи, в частности, рассматривалась деятельность группы Hidden Cobra. Теперь же эксперты в области кибербезопасности опубликовали анализ вредоносной программы, используемой Hidden Cobra.

Выделяются два инструмента:

  • Инструмент удаленного доступа (RAT), известный как Jonap;
  • SMB-червь под названием Brambul.

Известно, что Hidden Cobra использует эти инструменты для взлома с 2009 года. С помощью них киберпреступники таргетированно атакуют жертв по всему миру, под эти атаки попали американские СМИ, аэрокосмическая промышленность, финансовая отрасль и субъекты КИИ.

В опубликованном специалистами анализе рассматриваются технические детали и методы распространения Brambul.

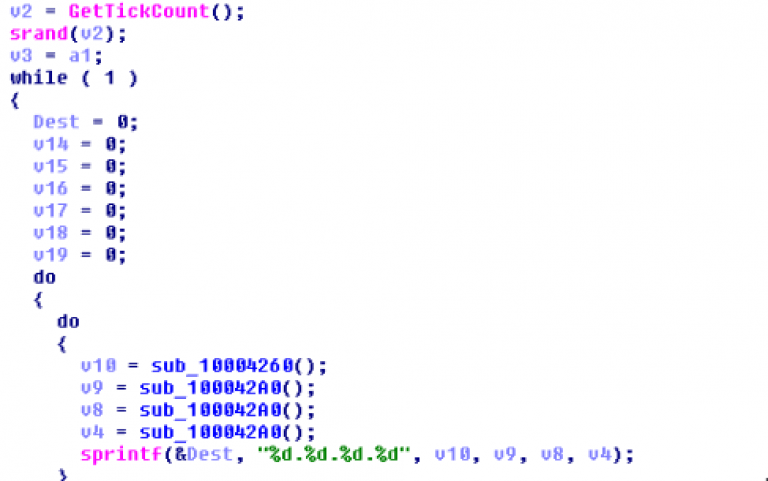
Червь вызывает несколько потоков, которые затем случайным образом генерируют IP-адреса для заражения.

После того как IP-адрес жертвы сгенерирован, вредонос подключается к \\IPC$ по порту 445, используя «Administrator» в качестве имени пользователя и жестко запрограммированный набор паролей.

Далее вредоносный код вызывает WNetAddConnection2 API для подключения к сетевому ресурсу и конструирует следующую команду:

“cmd.exe /q /c net share admin$=%%SystemRoot%% /GRANT:%s, FULL”

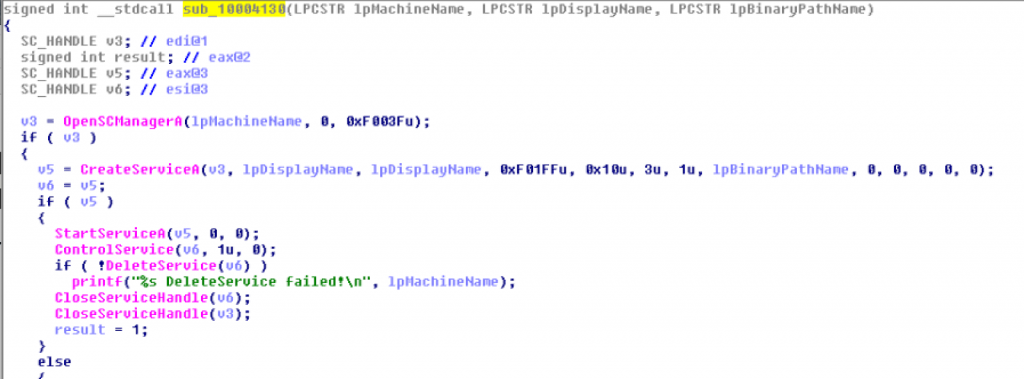
Затем он совершает еще несколько вызовов: OpenSCManagerA(), StartSeviceA(), а потом выполняет команду, которая предоставляет полный набор разрешений на зараженной машине. После выполнения команды код вызывает DeleteService().

Таким образом, этот червь представляет собой совсем несложную вредоносную программу, которая полагается в первую очередь на брутфорс.

Министерство внутренней безопасности (МВБ) США в четверг опубликовало информацию о том, что Северная Корея продолжает совершать кибератаки. Удивительно, что МВБ призывает дать разработчикам антивирусов возможность бороться с деятельностью КНДР в цифровом пространстве.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru