



Эксперты проанализировали используемые Северной Кореей вредоносы

Эксперты проанализировали используемые Северной Кореей вредоносы

Эксперты проанализировали используемые Северной Кореей вредоносы

Ранее US-Cert уже сообщала о вредоносной активности в киберпространстве со стороны Северной Кореи, в частности, рассматривалась деятельность группы Hidden Cobra. Теперь же эксперты в области кибербезопасности опубликовали анализ вредоносной программы, используемой Hidden Cobra.

Выделяются два инструмента:

  • Инструмент удаленного доступа (RAT), известный как Jonap;
  • SMB-червь под названием Brambul.

Известно, что Hidden Cobra использует эти инструменты для взлома с 2009 года. С помощью них киберпреступники таргетированно атакуют жертв по всему миру, под эти атаки попали американские СМИ, аэрокосмическая промышленность, финансовая отрасль и субъекты КИИ.

В опубликованном специалистами анализе рассматриваются технические детали и методы распространения Brambul.

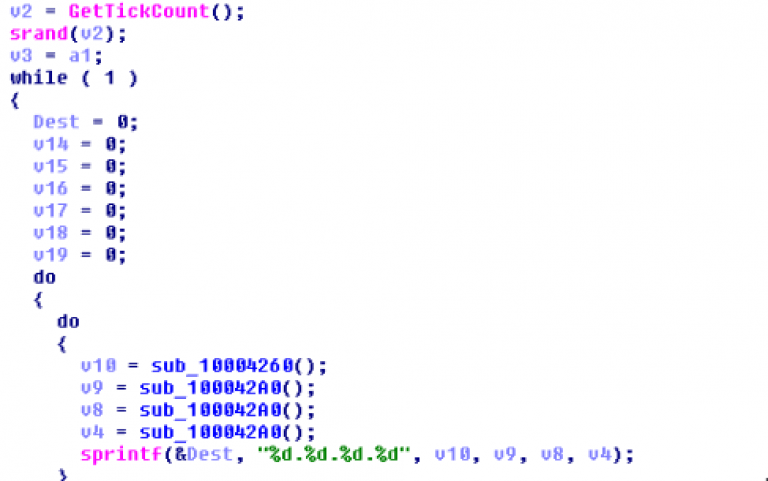
Червь вызывает несколько потоков, которые затем случайным образом генерируют IP-адреса для заражения.

После того как IP-адрес жертвы сгенерирован, вредонос подключается к \\IPC$ по порту 445, используя «Administrator» в качестве имени пользователя и жестко запрограммированный набор паролей.

Далее вредоносный код вызывает WNetAddConnection2 API для подключения к сетевому ресурсу и конструирует следующую команду:

“cmd.exe /q /c net share admin$=%%SystemRoot%% /GRANT:%s, FULL”

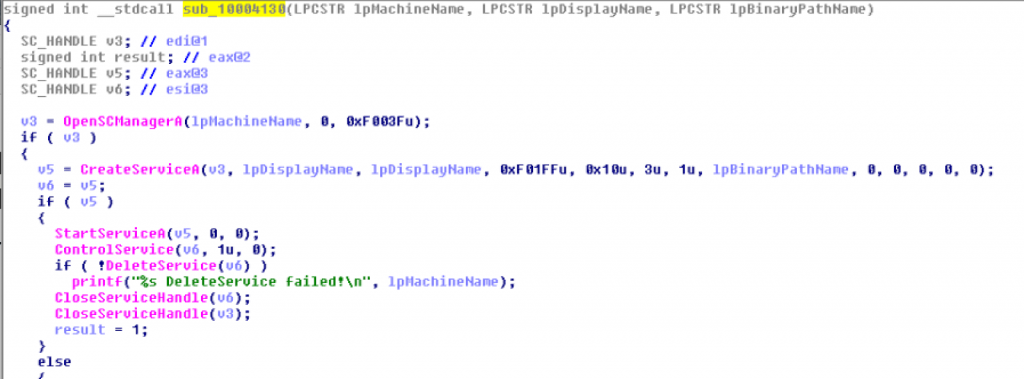
Затем он совершает еще несколько вызовов: OpenSCManagerA(), StartSeviceA(), а потом выполняет команду, которая предоставляет полный набор разрешений на зараженной машине. После выполнения команды код вызывает DeleteService().

Таким образом, этот червь представляет собой совсем несложную вредоносную программу, которая полагается в первую очередь на брутфорс.

Министерство внутренней безопасности (МВБ) США в четверг опубликовало информацию о том, что Северная Корея продолжает совершать кибератаки. Удивительно, что МВБ призывает дать разработчикам антивирусов возможность бороться с деятельностью КНДР в цифровом пространстве.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru