



Вредоносные образы с Docker Hub скачали 5 миллионов раз

Вредоносные образы с Docker Hub скачали 5 миллионов раз

Вредоносные образы с Docker Hub скачали 5 миллионов раз

Киберпреступникам удалось заработать около $90 000 за 10 месяцев, они распространяли 17 вредоносных образов через Docker Hub. Разработчики хранилища удалили вредоносные составляющие лишь в мае, через восемь месяцев после получения первой жалобы.

Docker-образы представляют собой пакеты, которые обычно включают предварительно настроенное приложение, работающее поверх операционной системы. Загружая их из Docker Hub, администраторы могут сэкономить огромное количество времени, которое бы потребовалось на настройку.

В июле-августе прошлого года киберпреступник (или группа киберпреступников) использовал ученую запись Docker Hub docker123321 для загрузки трех общедоступных образов, которые содержали скрытый код для майнинга криптовалюты.

В сентябре один из пользователей жаловался даже на бэкдор в одном из образов.

Примечательно, что ни аккаунт, ни проблемные образы не были сразу удалены владельцами платформы. В течение следующих нескольких месяцев с помощью этой учетной записи были загружены еще 14 вредоносных образов.

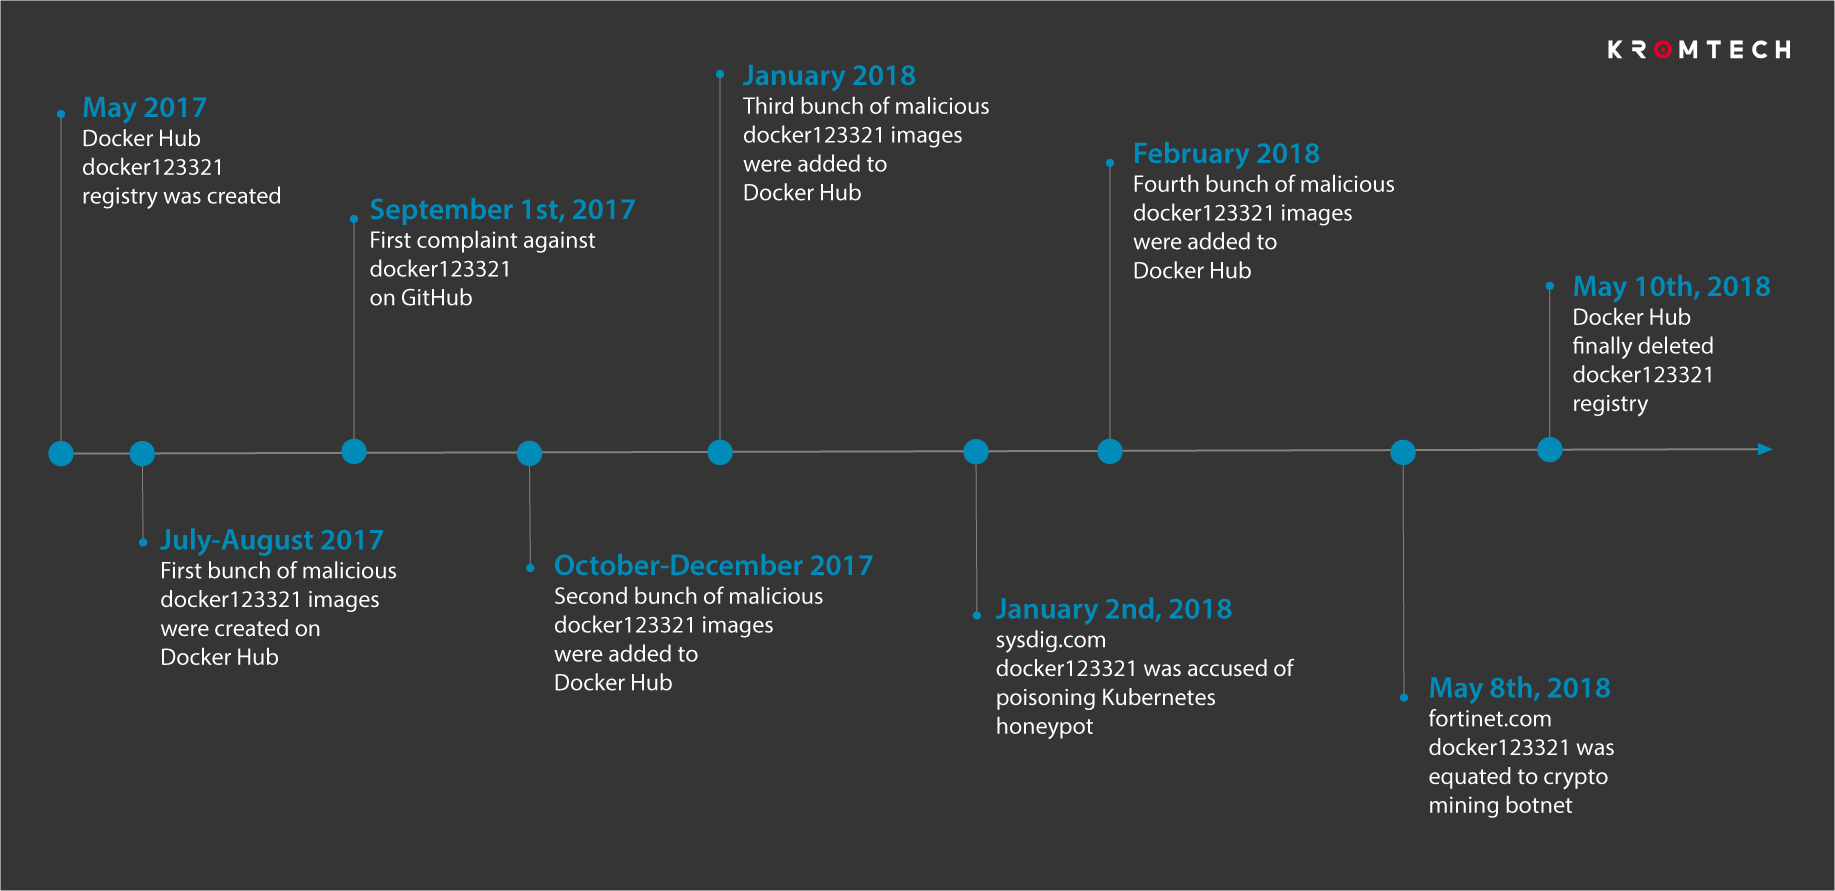
В январе об этой проблеме публично заявила компания Sysdig, а в мае уже забила тревогу Fortinet. Наконец Docker Hub решила удалить вредоносные образы. Всю абсурдную хронологию событий представила компания Kromtech:

К моменту удаления этих образов их скачали уже 5 миллионов раз. Адрес указанного кошелька, куда приходила добытая цифровая валюта, показал, что злоумышленникам удалось собрать 545 монет Monero (приблизительно $90 000).

«Это должно послужить уроком — произвольно скачивать образы с Docker Hub равносильно тому, как если бы вы скачивали произвольный бинарный файл и запускали его. Никогда не знаешь, что там», — пишут эксперты из Kromtech.

Также специалисты предупредили, что многие серверы все еще могут быть заражены, так как удаление образа не гарантирует, что вредонос перестанет функционировать.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru