



DeepExploit — опубликован инструмент для пентеста с машинным обучением

DeepExploit — опубликован инструмент для пентеста с машинным обучением

DeepExploit — опубликован инструмент для пентеста с машинным обучением

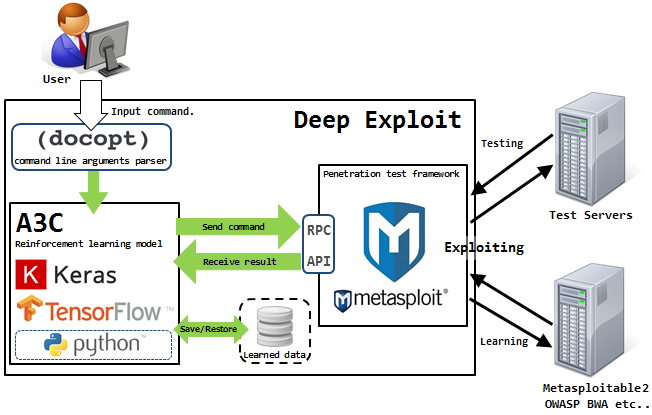
Пользователь 13o-bbr-bbq опубликовал на GitHub инструмент для автоматизированного тестирования на проникновение (пентест). Инструмент, получивший название Deep Exploit, был представлен на Black Hat USA 2018.

Согласно размещенной информации, DeepExploit связан с Metasploit, и имеет два основных режима:

  1. Intelligence mode (Интеллектуальный режим): DeepExploit идентифицирует статус всех открытых портов на целевом сервере и выполняет эксплойт, применяя машинное обучение;
  2. Режим брутфорс (Brute force mode): DeepExploit поочередно выполняет эксплойты, основываясь на комбинации «Модуль эксплойта — Цель — Пейлоад», учитывая имя продукта и номер порта устройства пользователя.

Ключевыми особенностями DeepExploit являются:

  • Самообучение. DeepExploit может сам учиться методу использования эксплойтов, человеку не нужно готовить данные для обучения.
  • Эффективное выполнение эксплойтов. DeepExploit может «прицельно» атаковать эксплойтами, используя данные, полученные в ходе самообучения.
  • Глубокое проникновение. Если DeepExploit успешно использует эксплойт на целевом сервере, он дополнительно выполняет эксплойт, атакуя другие внутренние серверы.
  • Крайне легкое управление. Все, что вам нужно — ввести одну команду.

Актуальная версия DeepExploit находится в статусе beta, однако она может: собирать разведданные, моделировать угрозы, анализировать уязвимости, эксплуатировать их, составлять отчеты.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru