



DeepExploit — опубликован инструмент для пентеста с машинным обучением

DeepExploit — опубликован инструмент для пентеста с машинным обучением

DeepExploit — опубликован инструмент для пентеста с машинным обучением

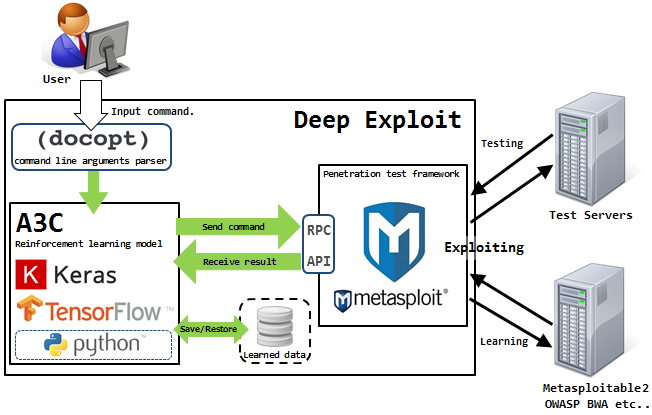
Пользователь 13o-bbr-bbq опубликовал на GitHub инструмент для автоматизированного тестирования на проникновение (пентест). Инструмент, получивший название Deep Exploit, был представлен на Black Hat USA 2018.

Согласно размещенной информации, DeepExploit связан с Metasploit, и имеет два основных режима:

  1. Intelligence mode (Интеллектуальный режим): DeepExploit идентифицирует статус всех открытых портов на целевом сервере и выполняет эксплойт, применяя машинное обучение;
  2. Режим брутфорс (Brute force mode): DeepExploit поочередно выполняет эксплойты, основываясь на комбинации «Модуль эксплойта — Цель — Пейлоад», учитывая имя продукта и номер порта устройства пользователя.

Ключевыми особенностями DeepExploit являются:

  • Самообучение. DeepExploit может сам учиться методу использования эксплойтов, человеку не нужно готовить данные для обучения.
  • Эффективное выполнение эксплойтов. DeepExploit может «прицельно» атаковать эксплойтами, используя данные, полученные в ходе самообучения.
  • Глубокое проникновение. Если DeepExploit успешно использует эксплойт на целевом сервере, он дополнительно выполняет эксплойт, атакуя другие внутренние серверы.
  • Крайне легкое управление. Все, что вам нужно — ввести одну команду.

Актуальная версия DeepExploit находится в статусе beta, однако она может: собирать разведданные, моделировать угрозы, анализировать уязвимости, эксплуатировать их, составлять отчеты.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru