



Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

На протяжении 11 лет киберпреступники могли обойти многие инструменты безопасности с помощью macOS-вредоноса, так как был способ создать иллюзию того, что вредоносная программа подписана Apple. Напомним, что цифровые подписи являются одной из основных функций безопасности во всех современных операционных системах.

Исследователи в области безопасности считают, что механизм, используемый для проверки цифровых подписей в macOS с 2007, крайне легко обойти.

В результате злоумышленники могли подсунуть свой вредоносный код в качестве приложения, которое якобы было подписано с официальным ключом Apple.

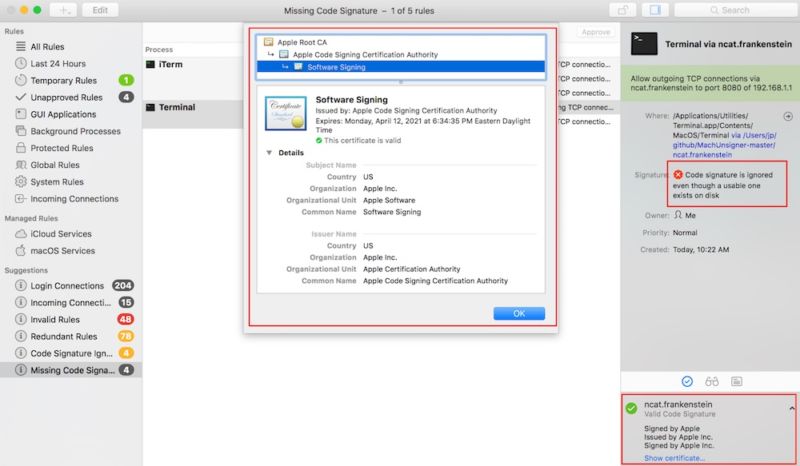
Суть этого метода обхода заключалась в использовании бинарного формата, известного также как Fat или Universal file. В итоге, если взять комплект исполняемых файлов, поместив туда лишь один подписанный файл Mach-O, многие защитные инструменты будут считать, что остальные файлы также подписаны Apple.

Среди тех инструментов, которые можно было обойти, эксперты выделили следующие: VirusTotal, Google Santa, Facebook OSQuery, Little Snitch Firewall, Yelp, OSXCollector, Carbon Black db Response и несколько инструментов от Objective-See.

Потенциальный риск здесь заключается в том, что многие компании и пользователи полагаются на инструменты, позволяющие сформировать «белые списки». Благодаря этому они устанавливают в систему лишь проверенные программы. Кстати, цифровые подписи в своих атаках использовал нашумевший червь Stuxnet.

Эксперты компании Okta опубликовали подробности этого метода обхода, в частности, специалисты показывают, что им удалось убедить инструменты, что файл с именем ncat.frankenstein был подписан Apple (на самом деле это не так).

В конце мая стало известно, что macOS атакует новый вредоносный майнер, добывающий криптовалюту Monero.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru